 Escrito por Zoltan VardaiRedatorRevisado por Robert LakinEditor
Regras cibernéticas da UE colocam fabricantes de carteiras de criptomoedas em prazo de 24 horas para reportar
Últimas NotíciasPublicado14 de set. de 2026
Os provedores de carteiras de criptomoedas devem enviar um relatório inicial de vulnerabilidade em até 24 horas e uma notificação completa em até 72 horas após explorações, ou correr o risco de multas administrativas de até US$ 17,3 milhões.
A UE está informando aos provedores de carteiras de criptomoedas de hardware e software que eles têm 24 horas a partir do momento em que tomam conhecimento para reportar bugs explorados ativamente ou vulnerabilidades graves de segurança que afetem seus produtos.
A medida faz parte da Lei de Resiliência Cibernética (CRA) da UE, que entrou em vigor na sexta-feira, segundo um anúncio da Comissão Europeia.
Os fabricantes devem enviar um alerta inicial sobre vulnerabilidades graves em até 24 horas, seguido de uma notificação completa em até 72 horas. Um relatório final será exigido 14 dias após a disponibilização de medidas corretivas ou mitigadoras e, no caso de incidentes graves, dentro de um mês.
A CE afirmou que os novos requisitos de reporte têm como objetivo proteger melhor consumidores e empresas contra ameaças cibernéticas. A medida se estende a todos os produtos “com elementos digitais disponibilizados na UE” e se baseia na estratégia mais ampla de cibersegurança da UE.
A Cointelegraph procurou a Comissão Europeia para obter mais detalhes sobre as medidas de cibersegurança.
Relacionado: Ministério das Finanças da Alemanha propõe imposto de 25% sobre cripto a partir de 2028: relatório
Multas podem chegar a US$ 17 milhões
As empresas que não cumprirem as medidas de cibersegurança previstas nos Artigos 13 e 14 poderão estar sujeitas a uma multa administrativa de até 15 milhões de euros (US$ 17,3 milhões) ou 2,5% do faturamento anual mundial, dependendo de qual valor for maior, segundo a seção de penalidades da minuta final.
O fornecimento de informações incorretas, incompletas ou enganosas também sujeitará as empresas a uma multa administrativa de até 5 milhões de euros.
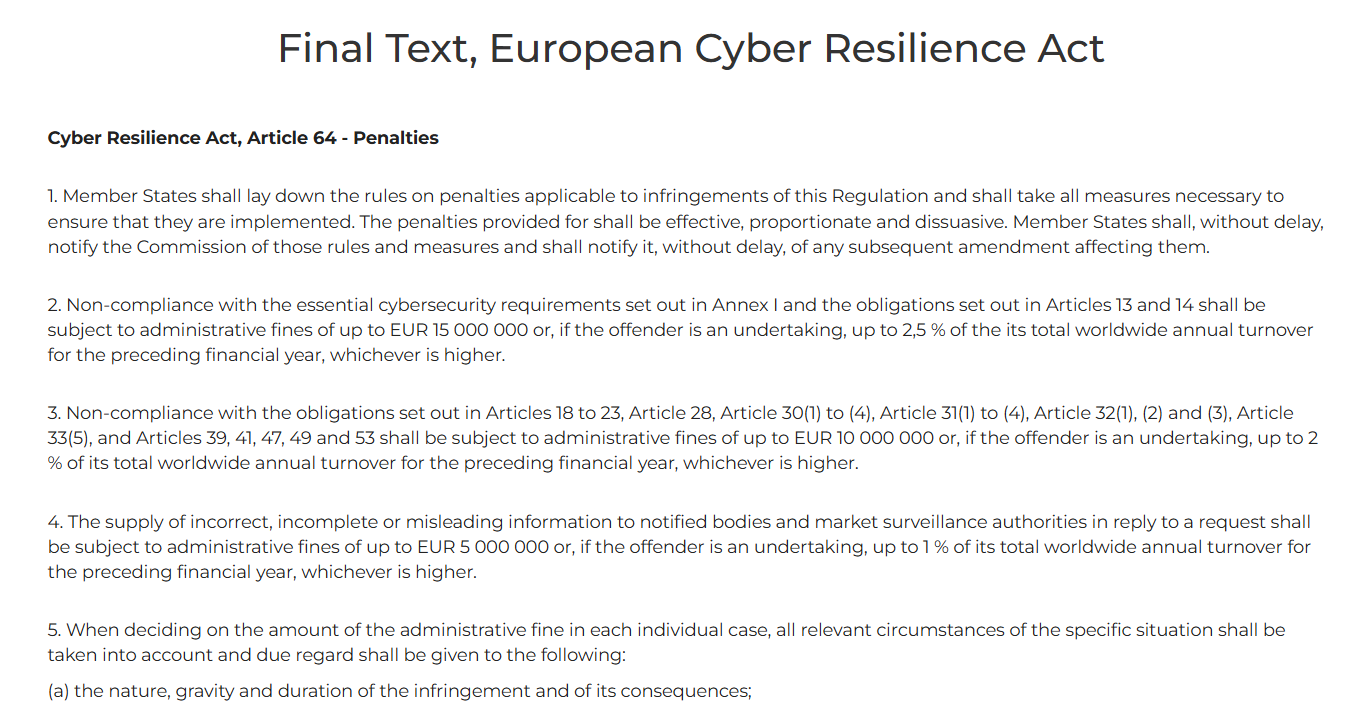
Trecho do Texto Final, Lei Europeia de Resiliência Cibernética. Fonte: European-Cyber-Resilience-Act.com
A medida foi divulgada semanas depois de duas populares fornecedoras de carteiras de hardware revelarem violações de dados de usuários que poderiam levar a tentativas de phishing ou engenharia social.
Em 4 de setembro, a fornecedora de carteiras de hardware Trezor revelou que outros 67.000 clientes nos EUA estavam em risco devido à violação de dados sofrida por sua fornecedora de serviços de remessa, a ShipMonk, superando os 14.000 usuários inicialmente estimados.
Na quarta-feira, Trezor e BitBox alertaram os usuários sobre e-mails de phishing disfarçados de avisos urgentes de segurança após suspeitas de comprometimento envolvendo serviços de e-mail de terceiros.
Em junho, a rede blockchain de Camada 1 Zilliqa alertou que uma vulnerabilidade no aplicativo Zilliqa Ledger poderia permitir que invasores recuperassem as chaves privadas dos usuários usando dados on-chain disponíveis publicamente.
A Cointelegraph procurou as fabricantes de carteiras Trezor e Ledger para comentar como as fornecedoras de carteiras cumpririam os novos requisitos de comunicação.
Revista: Como Hong Kong está transformando títulos tokenizados em uma infraestrutura de mercado real
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto