 Escrito por Adrian ZmudzinskiRedatorRevisado por Bryan O'SheaEditor
Fabricante chinesa de impressoras espalhou malware que rouba Bitcoin, diz relatório
Últimas NotíciasPublicado19 de mai. de 2025
A fabricante chinesa de impressoras Procolored teria espalhado um malware de Bitcoin que sequestra a área de transferência por meio de seus drivers oficiais, em um ataque à cadeia de suprimentos que resultou no roubo de mais de US$ 950.000.
A fabricante chinesa de impressoras Procolored distribuiu um malware que rouba Bitcoin junto com seus drivers oficiais, segundo relatos da mídia local.
O veículo de notícias chinês Landian News informou, em 19 de maio, que a empresa de impressoras Procolored, com sede em Shenzhen, tem distribuído malware que rouba Bitcoin (BTC) junto com seus drivers oficiais. A empresa teria utilizado drivers USB para disseminar os drivers infectados com malware e feito o upload do software comprometido em um armazenamento em nuvem para download global.
Segundo o relatório, um total de 9,3 BTC, no valor de mais de US$ 953.000, foram roubados. A empresa de rastreamento e conformidade em criptoativos Slow Mist descreveu, em uma publicação no X em 19 de maio, como o malware opera:
“O driver oficial fornecido por essa impressora contém um programa com backdoor. Ele sequestra o endereço da carteira na área de transferência do usuário e o substitui pelo endereço do invasor.”
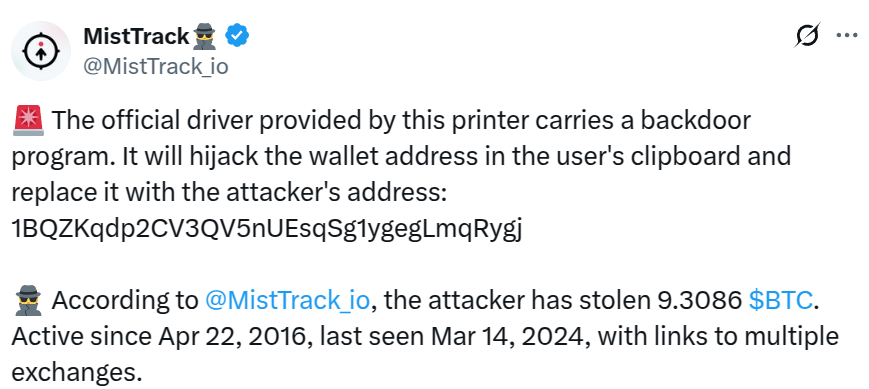
Fonte: MistTrack
YouTuber aponta malware em drivers da Procolored
O Landian News recomendou que usuários que baixaram drivers de impressoras da Procolored nos últimos seis meses façam “imediatamente uma varredura completa do sistema usando um software antivírus”. Ainda assim, considerando a eficácia variável dos antivírus, um reset completo do sistema é sempre a melhor opção em caso de dúvida:
“O ideal é reinstalar o sistema operacional e verificar cuidadosamente os arquivos antigos.”
O problema teria sido relatado pela primeira vez pelo YouTuber Cameron Coward, cujo software antivírus detectou malware nos drivers enquanto ele testava uma impressora UV da Procolored. O antivírus identificou a unidade como contendo um worm e um vírus trojan chamado Foxif.
Empresa de cibersegurança confirma malware que rouba criptoativos
Ao ser contatada, a Procolored negou as alegações e descartou o alerta do antivírus como um falso positivo. Coward recorreu ao Reddit, onde compartilhou o problema com profissionais de cibersegurança, chamando a atenção da empresa do setor G-Data.
A investigação da G-Data revelou que a maioria dos drivers da Procolored estavam hospedados no serviço de compartilhamento de arquivos MEGA, com uploads datando de outubro de 2023. A análise desses arquivos confirmou que estavam comprometidos com dois tipos distintos de malware: o backdoor Win32.Backdoor.XRedRAT.A e um ladrão de criptoativos, projetado para substituir endereços na área de transferência por endereços controlados pelo invasor.
A G-Data entrou em contato com a Procolored, que afirmou ter deletado os drivers infectados de seu armazenamento em 8 de maio e refeito a varredura de todos os arquivos. A Procolored atribuiu o malware a um comprometimento da cadeia de suprimentos, afirmando que os arquivos maliciosos foram introduzidos por dispositivos USB infectados antes de serem carregados na internet.
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto