 Escrito por Nate KostarRedatorRevisado por Robert LakinEditor
Exploração de carteira de ETH sai pela culatra quando bot de MEV captura US$ 7,7 milhões; Kelp congela endereço
Últimas NotíciasPublicado15 de set. de 2026
Um bot de MEV conhecido como “Yoink” antecipou uma transação de um invasor que tentava explorar um módulo Safe personalizado, capturando os rsETH roubados antes de a Kelp congelar temporariamente o endereço receptor.

Um invasor explorou um módulo personalizado conectado a uma carteira Safe da Ethereum na tentativa de extrair cerca de US$ 7,7 milhões em rsETH, mas os fundos foram interceptados por um bot de MEV.
Segundo a empresa de segurança de blockchain Blockaid, o invasor usou uma multicall pública de keeper para direcionar um módulo de liquidez personalizado da Uniswap v4 a um pool com hook criado pelo invasor, onde aEthrsETH foi desembrulhado em rsETH.
A Blockaid identificou a carteira afetada como uma Safe pertencente a um usuário não identificado e disse que cerca de US$ 7,73 milhões em rsETH haviam sido perdidos no momento de seu relatório inicial.
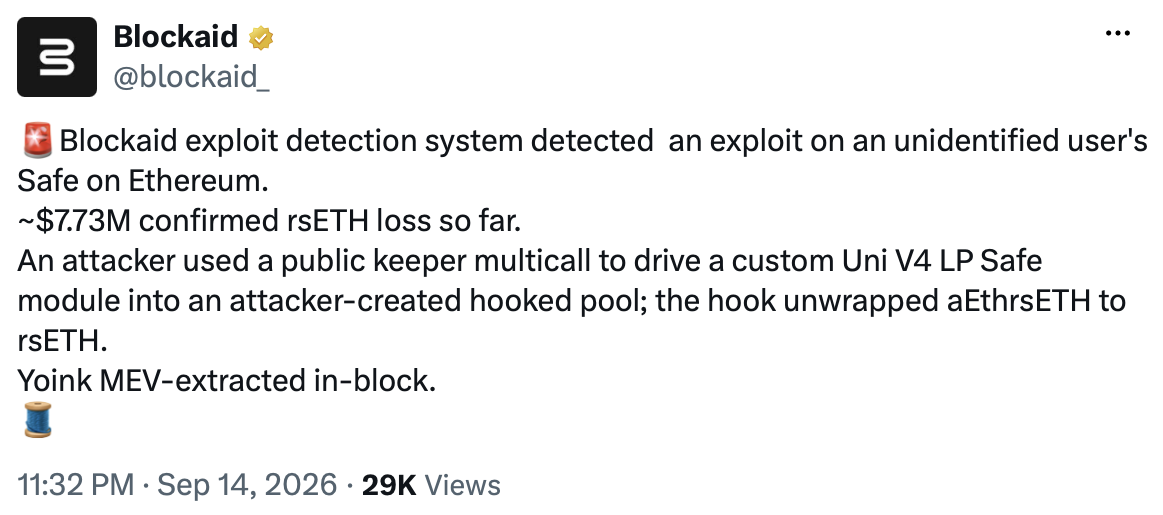
Fonte: Blockaid
O ataque foi então antecipado por um bot de MEV conhecido como Yoink, um programa automatizado que monitora transações de blockchain em busca de oportunidades lucrativas. O bot capturou os rsETH antes que o explorador original pudesse assumir o controle dos fundos, enquanto dados da Etherscan mostram que o Yoink transferiu cerca de 18,93 ETH, no valor aproximado de US$ 46.000, para um endereço identificado como construtor de bloco na mesma transação.
A Kelp, protocolo por trás do rsETH, posteriormente colocou o endereço que recebeu os fundos sob uma pausa de 24 horas, impedindo temporariamente que os tokens fossem transferidos. “Esta é apenas uma medida de precaução no nível da carteira”, disse a Kelp. “Os contratos da Kelp estão seguros, e o rsETH continua totalmente lastreado.”
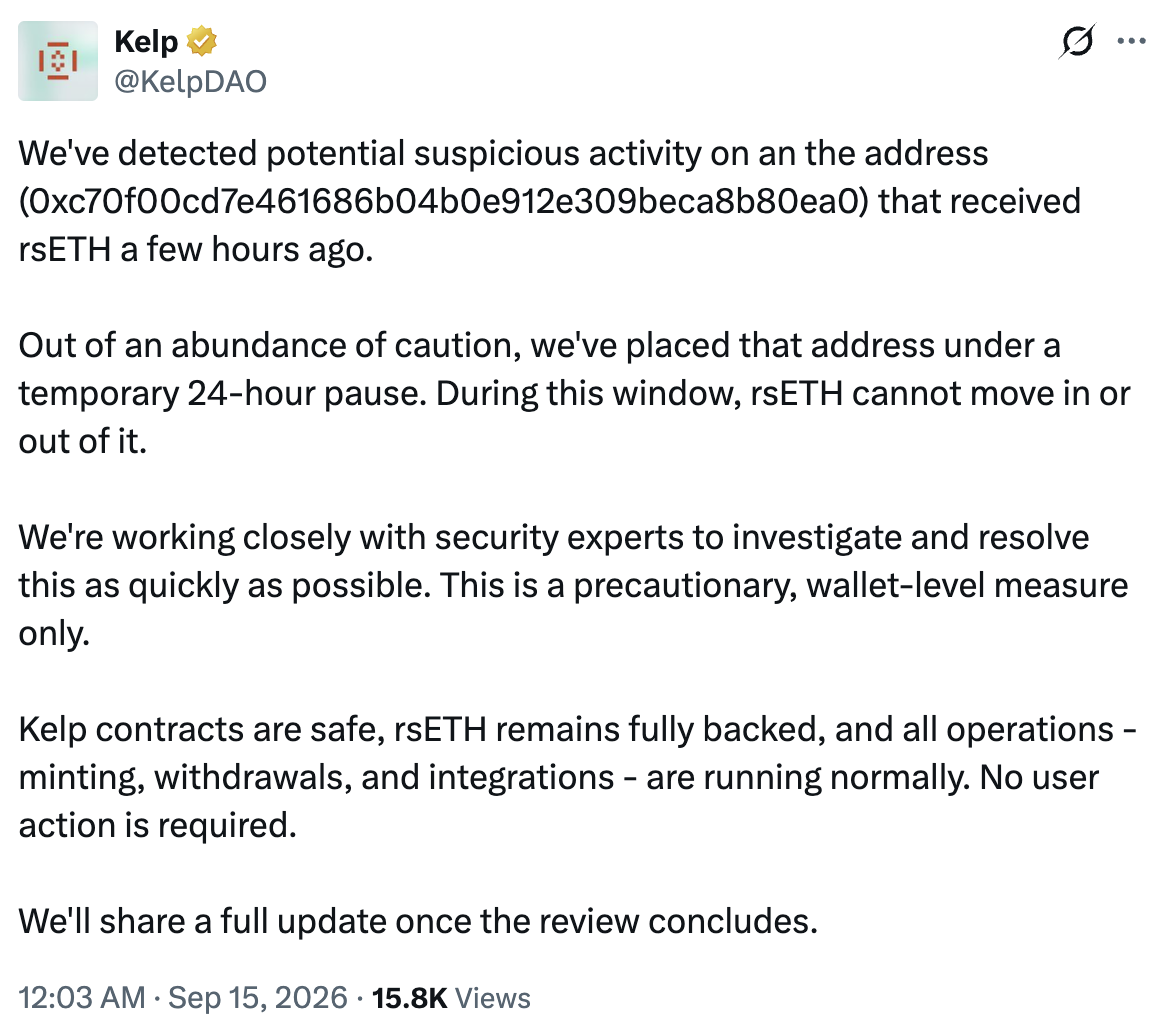
Fonte: KelpDAO
O protocolo disse que a emissão, os saques e as integrações continuavam normalmente enquanto trabalhava com especialistas em segurança para investigar o incidente. O vetor de ataque aparente envolvia o módulo personalizado conectado à Safe da vítima, enquanto a Kelp afirmou que seus próprios contratos não foram afetados.
A Cointelegraph entrou em contato com a Blockaid e a Kelp para obter comentários adicionais, mas não havia recebido resposta até a publicação.
Revista: Por que as maiores empresas de IA estão de repente pedindo para desacelerar?
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto