 Escrito por Christina CombenRedatorRevisado por Andrew FentonEditor
“Modo bunker” não protegerá sua cripto, dizem críticos
RevistaPublicado14 de out. de 2026
Mesmo que a previsão de Justin Drake de que a IA poderia quebrar a criptografia se confirme, críticos dizem que o “modo bunker” é uma sugestão impraticável e pouco provável de proteger sua cripto.
Se o aumento das tensões geopolíticas não fosse motivo suficiente para preocupação, agora é a vez de a cripto entrar em modo nuclear.
A indústria está ocupada debatendo um cenário de apocalipse criptográfico no qual invasores derivam chaves privadas a partir de chaves públicas usando um cenário de IA antes considerado improvável, mas que agora pode ser plausível, colocando a cripto de todos em risco.
O pesquisador da Ethereum Justin Drake defendeu na última quarta-feira um planejamento de “modo bunker”, citando avanços “humilhantes” na inteligência artificial que poderiam acelerar a descoberta de ataques matemáticos e, em última instância, “quebrar” a criptografia:
“Na minha opinião, agora é razoável se preparar para a possibilidade de que a ECDSA [Algoritmo de Assinatura Digital de Curva Elíptica] quebre antes do Qday, no pior caso em meses, não anos.”
Drake acredita que a indústria deveria começar a planejar uma migração controlada de ativos para novos endereços cujas chaves públicas não tenham sido expostas, reduzindo as informações que um possível invasor poderia explorar.
Mas em que ele baseia esse alerta, e existe motivo genuíno para preocupação?
O pânico cripto é justificado?
A preocupação de Drake não é apenas se a IA acelerará a chegada de computadores quânticos capazes de quebrar a criptografia, mas também se sistemas de IA poderiam ajudar a descobrir ataques matemáticos usando computação clássica que os criptógrafos humanos não detectaram.
Ele argumenta que as curvas elípticas — a criptografia que sustenta a maioria das blockchains — podem ser mais vulneráveis a tais avanços do que as funções hash, devido à sua maior estrutura matemática, o que levanta a possibilidade de um algoritmo clássico quebrar a criptografia de curva elíptica.
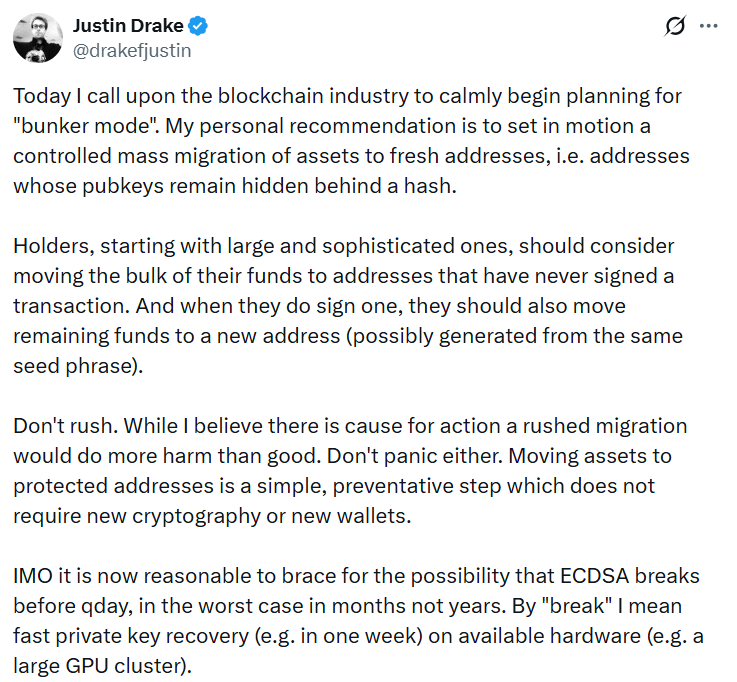
Justin Drake quer que a indústria se prepare para o modo bunker. Fonte: Justin Drake
Matthew Green, professor de criptografia na Universidade Johns Hopkins, comentou s obre a avaliação de Drake, alimentando ainda mais as chamas do pânico que já atravessam a indústria cripto.
“Acho que podemos perder a criptografia de chave pública”, disse ele.
Relacionado: Grande demais para pausar: uma desaceleração da IA poderia derrubar a economia?
Nem todos compartilham desse alarme. O chefe de criptografia da Coinbase, Yehuda Lindell, disse que, até onde sabe, não há “absolutamente nenhuma evidência” de que as suposições matemáticas de décadas que fundamentam a criptografia de curva elíptica tenham sido enfraquecidas.
Lucien Bourdon, analista de Bitcoin na carteira de hardware Trezor, disse à Magazine:
“Não há avanços publicados críveis contra a matemática por trás da ECDSA, seja com IA ou qualquer outra coisa.”
Ele afirma que nenhum dos artigos recentes de matemática escritos por IA e publicados pela OpenAI contém um ataque à ECDSA — embora Drake acredite que isso seja motivo de suspeita, e não de alívio. O outro argumento de Drake é que as curvas elípticas têm mais estrutura matemática do que as funções hash, o que poderia torná-las mais fáceis de quebrar.
“Ele não diz como”, afirma Bourdon. “Também chama seu cronograma de um cenário de pior caso e diz às pessoas para não se apressarem.”
Zach Herbert, diretor-executivo e cofundador da carteira de hardware FoundationHQ, disse à Magazine que transferir fundos para novos endereços pode não ser suficiente se uma chave pública estendida (xpub) já tiver sido compartilhada com um aplicativo de carteira ou terceiro.
Nesse caso, “eles já têm as informações necessárias para derivar as chaves públicas que você está tentando esconder”, afirma.
E, como Taylor Monahan, fundadora e diretora-executiva da carteira Ethereum MetaMask, observou, se a criptografia quebrar, o preço dos seus ativos não será sua única preocupação:
“Se as curvas elípticas forem quebradas de modo que qualquer chave pública exposta leve ao comprometimento, e isso for feito por um hacker motivado financeiramente cuja prioridade máxima seja roubar cripto, o mundo inteiro vai a zero. Colocar suas moedas mágicas da internet em modo bunker não vai ajudar.”
Por que mover as moedas pode não ser suficiente
Herbert afirma que as xpubs permitem que as carteiras gerem várias chaves públicas para a mesma conta, inclusive para endereços que nunca foram usados.
Se um aplicativo de carteira ou terceiro já tiver essas informações, transferir fundos para um novo endereço dentro da mesma conta pode não esconder deles a chave pública do novo endereço.
Se a ECDSA se tornasse quebrável na prática, “um invasor poderia recuperar as chaves privadas correspondentes sem jamais tocar na sua carteira de hardware”.
Relacionado: Sócio da Dragonfly rejeita o pessimismo do “modo bunker” e pede medidas proativas para a blockchain
“Não, obviamente não é uma proteção suficiente”, disse à Magazine Eli Ben-Sasson, cofundador e diretor-executivo do protocolo de escalabilidade da Ethereum StarkWare.
“Além de simplesmente mover suas moedas, se quiser usá-las novamente algum dia, você precisaria baixar novos tipos de carteiras.”
Ele afirma que uma quebra afetaria mais do que as assinaturas das carteiras. As assinaturas no nível da infraestrutura da Ethereum e os mecanismos de consenso também precisariam de atenção, assim como o esquema de compromisso polinomial Kate-Zaverucha-Goldberg (KZG) usado para dados em blobs.
“Por fim, os preços de gas provavelmente também aumentariam drasticamente, porque grande parte da funcionalidade deixaria de funcionar”, acrescenta.
No Bitcoin, alguns tipos de endereço ocultam a chave pública completa atrás de um hash criptográfico até que as moedas sejam gastas. Se as funções hash relevantes permanecerem seguras, isso poderia oferecer uma camada adicional de proteção contra um invasor que tentasse derivar uma chave privada a partir de uma chave pública. Já os endereços Taproot expõem uma chave pública diretamente on-chain.
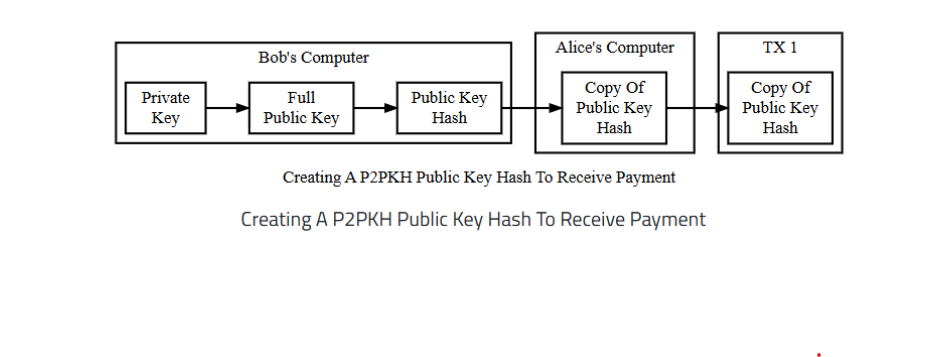
Criando um hash de chave pública P2PKH para receber um pagamento. Fonte: Bitcoin.org
Bourdon afirma que os endereços SegWit comuns, que começam com bc1q, mantêm as chaves públicas ocultas até o gasto, e que carteiras como a Trezor geram novos endereços de recebimento para limitar a reutilização de endereços.
“Não há nada a fazer agora”, afirma, acrescentando que uma migração motivada pelo pânico causará mais prejuízos do que benefícios. “As pessoas que se apressam para mover fundos cometem erros, e golpistas usam histórias como esta para alcançá-las.”
Também vale observar que, sempre que você gasta um Bitcoin, a chave pública é exposta no mempool de qualquer forma, criando uma janela de oportunidade para um ataque.
Nem todos os ativos cripto são iguais
Algumas blockchains já estão se preparando para ameaças criptográficas, embora suas soluções propostas variem.
No protocolo NEAR, focado em IA, os usuários podem adicionar uma chave FIPS-204 resistente à computação quântica a uma conta existente da mainnet em uma única transação, sem mover seus ativos, e carteiras como a Meteor oferecem suporte a assinaturas resistentes à computação quântica. Isso depende de criptografia baseada em reticulados, que o criador da Ethereum, Vitalik Buterin, teme que também possa ser vulnerável a ataques.
A Ethereum está desenvolvendo um roteiro pós-quântico mais amplo, usando assinaturas baseadas em hash e agregação de provas ZK, que abrange desde assinaturas de transações até consenso e segurança de dados. Ela também tem uma proposta de hard fork emergencial e recuperação delineada no papel.
Em uma publicação de março de 2024, Vitalik Buterin descreveu um possível hard fork que reverteria blocos após o início de um roubo em massa, desativaria transações convencionais de carteira e permitiria que os usuários recuperassem fundos usando provas de conhecimento zero de uma frase-semente.
Relacionado: Vitalik Buterin apoia o “modo bunker” cripto em meio aos rápidos avanços da IA em matemática
Max Shannon, pesquisador associado sênior da Bitwise Europe, afirma que isso continua sendo uma proposta “sem cronograma definido”.
Embora ninguém tenha demonstrado um ataque funcional até o momento, ele afirma que os usuários deveriam mudar para assinaturas resistentes à computação quântica “a longo prazo”.
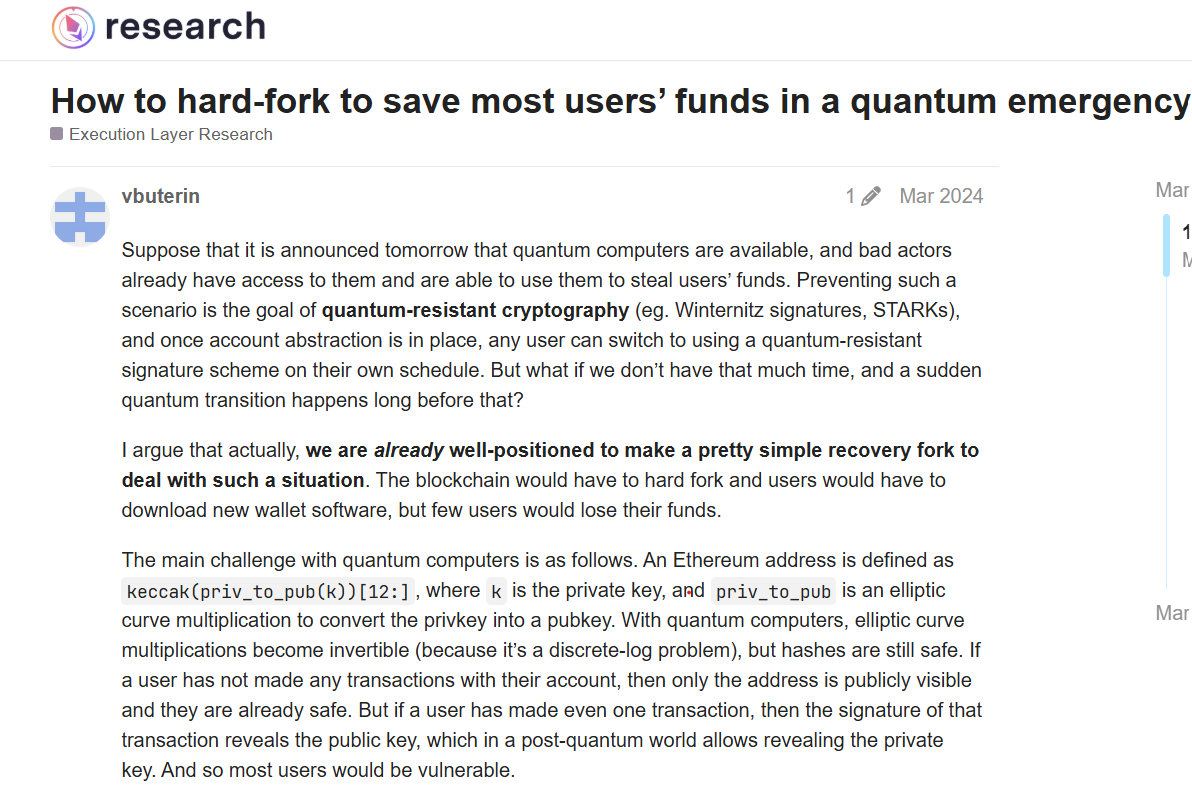
Hard fork em uma emergência quântica. Fonte: Eth Research
A arquitetura de abstração de contas da Starknet permite que os usuários mudem os esquemas de assinatura sem migrar os fundos para um novo endereço. Ben-Sasson afirma que a tecnologia central não precisa ser alterada, “porque a abstração de contas significa que você pode usar qualquer esquema de assinatura”.
Mas ele afirma que outros componentes ainda precisam de atenção, incluindo partes da árvore de estado da rede e sua dependência da Ethereum para obter segurança.
Mudar para um novo endereço não ajudará os usuários da Solana, pois as chaves públicas são expostas por padrão — embora eles possam migrar os fundos para um cofre pós-quântico, como a Winter Wallet.
O vice-presidente de tecnologia da Solana Foundation, Jacob Creech, disse que os usuários da Solana não precisariam entrar em “modo bunker” se seu esquema de assinatura se tornasse vulnerável a ataques.
Uma atualização da rede poderia permitir que os usuários provassem a propriedade de sua seed secreta usando uma prova baseada em hash e migrassem suas contas para um esquema de assinatura mais seguro. Existe uma prova de conceito funcional, afirma ele, embora a própria atualização ainda não tenha sido implementada.
Então, os detentores de criptomoedas deveriam entrar em pânico?
Shannon afirma que a Bitwise não está se preocupando com esse risco teórico por enquanto, mas que “vale a pena ser prudente”.
“Podemos discutir novos endereços e a exposição de xpubs como um experimento mental”, afirma Herbert, “mas eu não fingiria que essas medidas constituem um plano prático para esse cenário.”
Como algumas pessoas têm dispositivos antigos, configurações complicadas de multisignature ou Bitcoin que não movimentam há anos, ele afirma que uma atualização de software “não protegeria automaticamente essas moedas”.
Bourdon lembra aos detentores de criptomoedas que examinem a fonte, já que o alerta de Drake foi acompanhado de comentários sobre os avanços da Ethereum em direção à criptografia baseada em hash que ele recomenda.
“Assim, o alerta sobre uma ameaça não comprovada também serve como argumento a favor do roteiro da Ethereum”, afirma ele.
Embora isso não prove que Drake esteja errado, ainda não há evidências de que a ECDSA esteja prestes a ser quebrada, e há muitos riscos associados à pressa para mover os fundos.
Mas, se a criptografia que sustenta as carteiras de criptomoedas e as blockchains falhar, mover as moedas pode ser a parte mais fácil da resposta do setor.
Revista: Os empréstimos de criptomoedas voltam a crescer… mas os riscos foram resolvidos?
A Cointelegraph publica reportagens longas, análises e jornalismo narrativo produzidos pela equipe editorial interna da Cointelegraph, com conhecimento especializado no assunto. Todos os artigos são editados e revisados pelos editores da Cointelegraph de acordo com nossos padrões editoriais. Alguns artigos contêm links de afiliados, pelos quais a Cointelegraph pode receber comissão. Essas relações não influenciam quais produtos avaliamos nem nossas conclusões editoriais. O conteúdo publicado aqui não constitui aconselhamento financeiro, jurídico ou de investimento. Os leitores devem fazer sua própria pesquisa e consultar profissionais qualificados quando apropriado. A Cointelegraph mantém total independência editorial.
Mais sobre o assunto