

Core Lightning alerta que invasores estão mirando nós sem patches
Últimas NotíciasPublicado2 de out. de 2026
Operadores de nós que usam a versão 26.06.7 ou anterior foram orientados a atualizar imediatamente.
A equipe responsável pela Core Lightning — software de código aberto para nós da rede Bitcoin Lightning — orientou operadores de versões antigas a atualizar imediatamente após receber relatos de que invasores estão atacando nós sem atualização.
“Atualização de segurança urgente: se você estiver usando a versão 26.06.7 ou anterior, atualize para a versão mais recente assim que possível”, disse a equipe na sexta-feira.
A Core Lightning não especificou quais vulnerabilidades os invasores estavam tentando explorar nem qual poderia ser o impacto. A Cointelegraph entrou em contato com a Core Lightning para comentar.
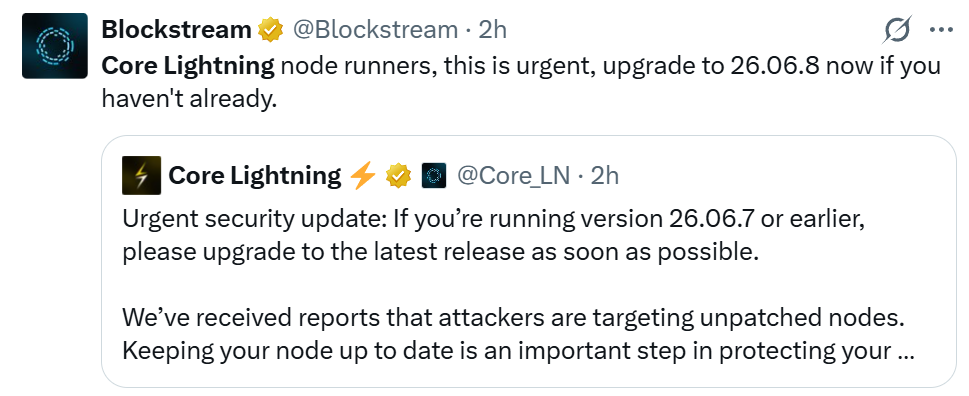
Fonte: Blockstream
Em 16 de setembro, a Core Lightning afirmou estar investigando relatos de um possível problema que afetava recursos experimentais da Core Lightning e poderia afetar os fundos dos usuários. Cerca de seis dias depois, a empresa lançou a versão 26.06.8.
A atualização de 22 de setembro trouxe correções de bugs e patches para “vulnerabilidades reportadas de forma responsável por várias fontes”. As notas da versão creditam a Bitcoin Red Team e outras 12 pessoas e grupos identificados, além de denunciantes anônimos.
Segundo o registro de alterações, algumas correções trataram de falhas que poderiam derrubar os nós dos remetentes, solicitações capazes de esgotar a memória na interface REST e um bug no fechamento de canais que poderia fazer os usuários perderem fundos na forma de uma penalidade.
No entanto, o lançamento reteve deliberadamente alguns testes para dificultar que invasores fizessem engenharia reversa e explorassem as vulnerabilidades enquanto os operadores atualizavam seus nós.
Em agosto, a Core Lightning afirmou estar trabalhando em uma correção coordenada após avaliar um grande volume de relatos de Vulnerabilidades e Exposições Comuns (CVE) gerados por IA nas semanas anteriores.
Dois dias depois, lançou a versão 26.06.7 para corrigir as vulnerabilidades confirmadas.
Relacionado: Core Lightning confirma múltiplas vulnerabilidades e prepara atualização de segurança
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto