
 Escrito por Andrew FentonEditorRevisado por Felix NgEditor
A THORChain poderia enfrentar um processo por causa de fundos roubados da Bitget? Opinião jurídica
RevistaPublicado30 de set. de 2026
A THORChain não vai — ou não pode — bloquear endereços vinculados ao ataque hacker de US$ 387,5 milhões contra a Bitget. Os desenvolvedores podem ser processados por lavagem de dinheiro? É complicado, diz o advogado especializado em criptomoedas Yuriy Brisov.
Depois que supostos hackers norte-coreanos exploraram a exchange de criptomoedas Bitget por US$ 387,5 milhões na semana passada, investigadores conseguiram rapidamente sinalizar e rastrear os endereços destinatários.
O CEO da Bitget, Gracy Chen, então exigiu, de forma controversa, que a plataforma descentralizada de swaps entre redes THORChain “recusasse o serviço a esses endereços”.
A THORChain respondeu:
“A THORChain é descentralizada e permissionless, assim como Bitcoin, Ethereum e BNB Chain. Que responsabilidade Bitcoin, Ethereum e BNB Chain deveriam assumir ao lidar com fundos sabidamente roubados?”
A medida foi controversa, especialmente porque o protocolo foi interrompido imediatamente em maio, quando US$ 10,7 milhões de seus próprios fundos foram explorados. Para complicar a situação, a THORChain aposentou sua chave administrativa e afirma não ter uma maneira fácil de censurar endereços, mesmo que quisesse fazê-lo.
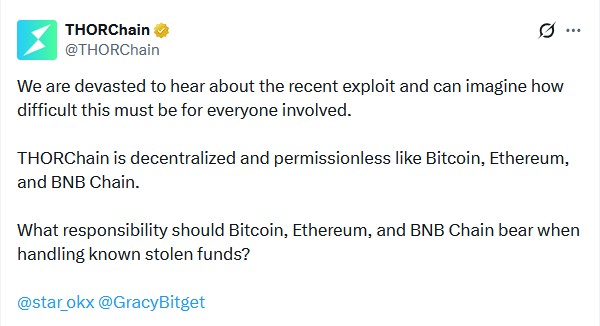
Fonte: THORChain
Essa controvérsia exata já surgiu antes, quando a THORChain foi usada para trocar cerca de US$ 1,2 bilhão dos fundos roubados no ataque de US$ 1,46 bilhão à Bybit. Acontece que a chave administrativa da THORChain havia sido aposentada apenas 11 dias antes.
A NEAR Intents adotou a abordagem oposta à da THORChain. Seu programa automatizado SHIELD bloqueou endereços vinculados ao ataque, impedindo que trocassem US$ 50 milhões na plataforma, e chegou a rejeitar a recompensa de 5% que a Bitget oferecia por isso.
Agora, a NEAR Intents está sendo criticada pelos maximalistas da descentralização por não ser permissionless o suficiente.
Para discutir as questões jurídicas envolvidas no caso, a Magazine conversou com Yuriy Brisov, da D&A Partners. Esta é uma versão editada da conversa.
Magazine: A Bitget pediu à THORChain que bloqueasse os fundos vinculados ao ataque, e ela respondeu dizendo que é descentralizada e permissionless. Isso é uma defesa jurídica? Eles têm obrigação de bloquear esses endereços?
Brisov: Depende do nível de descentralização. Então, quando fazem isso — quando bloqueiam alguns endereços — mostram que seus nós não são verdadeiramente descentralizados. Isso é bom para a comunidade, pois eles podem usar esse poder para impedir algumas atividades maliciosas. No entanto, ao mesmo tempo, eles se expõem a qualquer outra reivindicação jurídica. Sua única proteção é: “somos descentralizados”.
No caso da Uniswap, disseram: “somos verdadeiramente descentralizados e não há nada que possamos fazer”. [Investidores processaram a Uniswap após comprar 38 tokens de rug pull e golpe, mas um juiz rejeitou o caso em março —Ed.]
E essa é a defesa mais forte para qualquer protocolo DeFi. Se mostrarem que podem bloquear, controlar ou de alguma forma interferir — mesmo em uma tentativa de boa-fé de impedir fraudes — ainda assim se expõem a esse tipo de reivindicação: se você tem controle, talvez seu controle não devesse se limitar apenas a casos óbvios de fraude. Você deveria incluir questões de diligência prévia [controle sobre]. Deveria aplicar medidas de proteção de KYC e AML.
Relacionado: Uniswap vence ação coletiva que alegava que ela ajudou em “rug pulls” de cripto
Magazine: A NEAR Intents bloqueou esses endereços, e a Bitget agradeceu por isso. Isso significa que a NEAR demonstrou que a Intents não é descentralizada e, portanto, precisará interferir em muitas outras situações?
Se você demonstra que tem controle sobre ativos, potencialmente se expõe a todas as possíveis reivindicações relacionadas a esquemas de pump and dump, volatilidade ou quaisquer outras possíveis reivindicações de investidores que de alguma forma tenham sido prejudicados e lesados. E agora eles podem dizer que você tem controle. Por que o utiliza em um caso e não em outro? Por que não verifica todos os emissores de tokens na sua plataforma? Por que eles não fornecem formulários de KYC como em qualquer exchange centralizada?
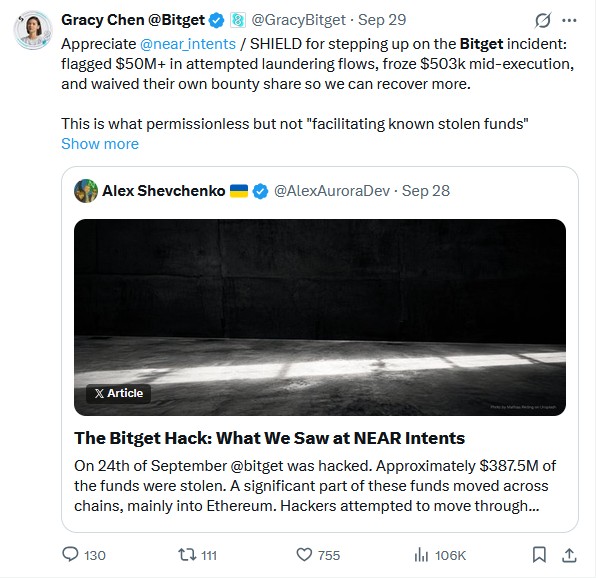
Fonte: Gracy Chen
Magazine: A THORChain argumenta que a interrupção do protocolo em maio foi inicialmente acionada por um sistema automatizado e que eles não têm a capacidade de bloquear determinados endereços. Se for verdade, isso é uma defesa?
Brisov: Pode ser. Ainda não sabemos, porque isso ainda não foi contestado. Mas qualquer nível de controle torna qualquer projeto DeFi mais fraco diante de qualquer reclamante.
Magazine: Por outro lado, o protocolo poderia atualizar o software se quisesse bloquear determinados endereços. Um projeto poderia enfrentar problemas jurídicos por agir de forma imprudente ou negligente se não impusesse algo assim?
Depende de como isso foi feito do ponto de vista técnico. Digamos que exista um oráculo capaz de detectar qualquer IP norte-coreano e bloqueá-lo automaticamente, sem que uma pessoa fique sentada apertando um botão — “há um hacker norte-coreano, vamos bloqueá-lo”. Nesse caso, tudo bem.
Se houver uma equipe que supervisiona a situação e diz: “Certo, podemos ver que se trata de uma atividade ilícita; bloqueamos esses endereços, apertamos o botão manualmente”, do ponto de vista jurídico, embora seja uma atitude positiva e beneficie a comunidade, isso ainda faz com que o projeto não seja totalmente descentralizado sob a perspectiva jurídica e priva você da proteção oferecida por regulamentações como a MiCA [legislação da UE sobre Mercados de Criptoativos] ou pelo entendimento geral fornecido pela SEC e pela CFTC de que, se você é totalmente descentralizado, não pode ser responsabilizado pelas ações dos participantes do seu ecossistema.
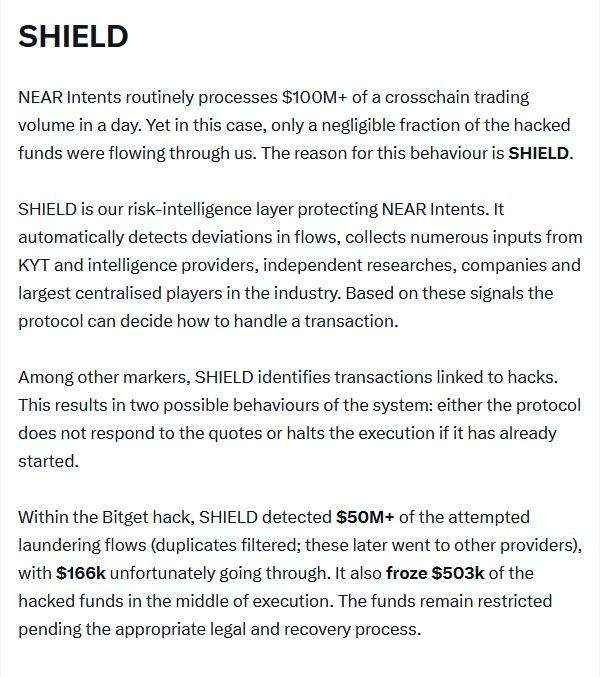
Fonte: Alex Shevchenko
Magazine: A tecnologia da NEAR é chamada SHIELD e é um processo automatizado que identifica endereços associados a ataques conhecidos em blockchains públicas e depois os bloqueia automaticamente de acessar a Intents. Isso significa que é mais provável que seja considerada descentralizada?
Brisov: Definitivamente. Eles demonstram ser agentes de boa-fé que tentam [adicionar] medidas de proteção aos seus protocolos. Não há uma equipe de compliance, pessoas sentadas ali controlando manualmente a operação. Essa é uma solução inteligente, e é isso que recomendamos a todas as empresas de DeFi.
Magazine: Em fevereiro de 2025, a THORChain aposentou a chave administrativa que permitiria à equipe principal fazer esse tipo de mudança unilateral. A ausência de uma chave administrativa e o fato de haver cem validadores tornam a THORChain suficientemente descentralizada?
Brisov: É mais provável que sim, mas não podemos afirmar isso com certeza. Eu diria que sim.
Magazine: A THORChain não é um mixer. Você pode pegar fundos roubados da Bitget e trocá-los na THORChain, mas, quando saírem do outro lado, ainda estarão vinculados de forma transparente aos hackers da Bitget. Como isso se encaixa na definição de lavagem de dinheiro? Ou trata-se de receber bens roubados?
Brisov: Não vejo como eles poderiam ser responsabilizados por lavagem de dinheiro, porque até mesmo a Tornado Cash, que foi, em certa medida, criada para lavar dinheiro [evitou sanções dos EUA, pois contratos inteligentes imutáveis não são propriedade sancionável no contexto de lavagem de dinheiro —Ed].
A legislação americana trata algo como propriedade ou não propriedade. E lavagem de dinheiro é movimentar ilegalmente uma propriedade por canais legais. Você obtém recursos de uma atividade ilícita, e eles são propriedade; depois os movimenta por determinados canais e tenta torná-los legais. Mas contratos inteligentes não são propriedade de forma alguma. Você não os controla. Você não é dono deles. Foi assim que a Tornado Cash venceu seu caso judicial contra as sanções da OFAC. Eles apenas provaram que não tinham controle sobre seus contratos inteligentes.
Magazine: O ataque à Bybit aconteceu há 18 meses. Isso significa que nenhuma ação jurídica será movida contra a THORChain, ou esses casos simplesmente demoram muito?
Brisov: Isso pode acontecer no futuro, com certeza. Depois do caso da Bybit, eles se abriram seriamente para possíveis reivindicações.
Magazine: Grandes perguntas: Satoshi realmente possui 1,1 milhão de Bitcoins?
A Cointelegraph publica reportagens longas, análises e jornalismo narrativo produzidos pela equipe editorial interna da Cointelegraph, com conhecimento especializado no assunto. Todos os artigos são editados e revisados pelos editores da Cointelegraph de acordo com nossos padrões editoriais. Alguns artigos contêm links de afiliados, pelos quais a Cointelegraph pode receber comissão. Essas relações não influenciam quais produtos avaliamos nem nossas conclusões editoriais. O conteúdo publicado aqui não constitui aconselhamento financeiro, jurídico ou de investimento. Os leitores devem fazer sua própria pesquisa e consultar profissionais qualificados quando apropriado. A Cointelegraph mantém total independência editorial.
Mais sobre o assunto