CEO da Bitget suspeita que a Coreia do Norte esteja por trás do hack de US$ 352 milhões, citando indícios em endereços IP
Últimas NotíciasPublicado25 de set. de 2026
A CEO da Bitget, Gracy Chen, disse que uma investigação preliminar encontrou endereços IP compatíveis com escolhas de VPN associadas a um grupo hacker da RPDC.
Atualização (25 de setembro, às 4h30 UTC): este artigo foi atualizado para incluir novos comentários da CEO da Bitget, Gracy Chen, e uma análise preliminar do pesquisador on-chain Specter.
A CEO da Bitget, Gracy Chen, disse que hackers norte-coreanos podem estar por trás da violação de segurança de US$ 351,6 milhões sofrida pela exchange na quinta-feira, citando descobertas preliminares que vinculam endereços IP a serviços de VPN usados por um grupo norte-coreano.
Falando durante uma sessão de perguntas e respostas ao vivo após o incidente no X, Chen disse que investigadores de segurança haviam identificado semelhanças com ataques norte-coreanos anteriores. Ela disse que a exchange não acreditava que a violação tivesse sido um trabalho interno.
“Identificamos alguns endereços IP que correspondem às escolhas de VPN de um determinado grupo da RPDC”, disse Chen, referindo-se à República Popular Democrática da Coreia.
Hackers norte-coreanos foram associados a aproximadamente US$ 2,02 bilhões em roubos de cripto em 2025, incluindo o hack de aproximadamente US$ 1,5 bilhão contra a exchange Bybit, que o FBI atribuiu à Coreia do Norte.
A CEO da Bitget, Gracy Chen, apresenta uma transmissão ao vivo no X horas após o hack. Fonte: Bitget
“O padrão se parece muito com o que a equipe norte-coreana fez antes”, disse ela.
Um pesquisador on-chain também alegou de forma independente haver uma ligação entre o roubo da Bitget e um coletivo de hackers norte-coreano.
Em uma publicação no X, Specter disse que rastreou parte do XRP roubado até um endereço da Ethereum que recebeu 68.808 USDT de uma carteira. Essa mesma carteira havia enviado Ethereum anteriormente para um endereço identificado como “AFX EXPLOITER”.
A AFX, que sofreu um hack de US$ 24 milhões em julho, disse em sua análise pós-incidente que suspeitava do envolvimento do TraderTraitor, um grupo vinculado à Coreia do Norte.
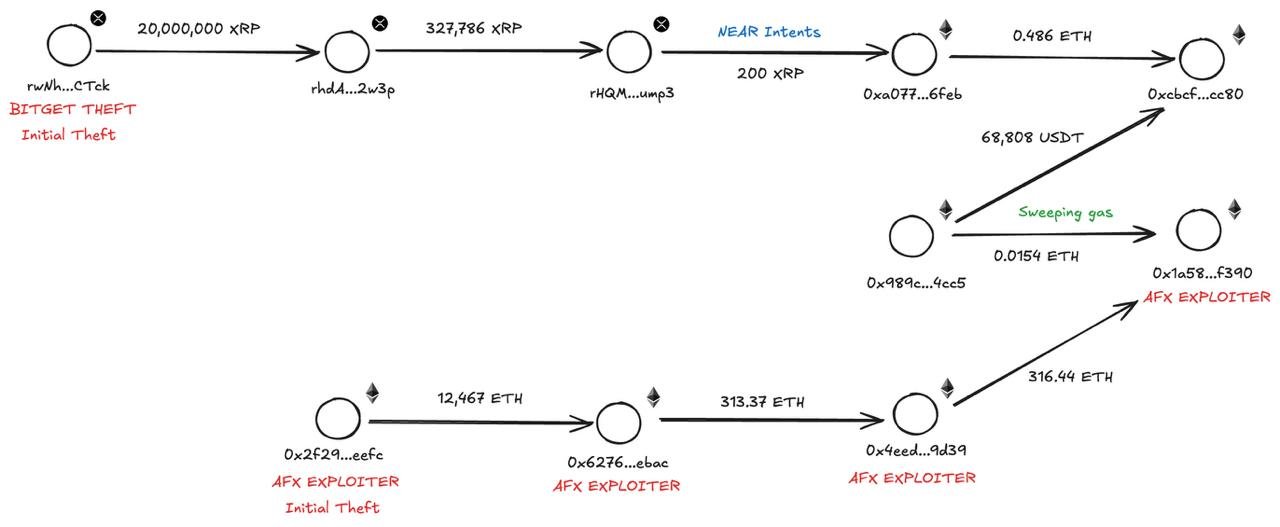
Fonte: Specter
Mais tarde, Chen disse no X que hackers violaram um sistema de backend do serviço de carteira e o exploraram para forjar informações de transferência, acionando o processo de assinatura de autorização.
“Eles não forjaram solicitações de saque dos usuários, nem obtiveram nossas chaves privadas da carteira fria e de nenhuma carteira quente ou morna”, disse ela durante a sessão de perguntas e respostas.
Chen disse que os investigadores ainda estavam determinando quais sistemas foram comprometidos e como os invasores obtiveram acesso.
Relacionado: Bitget confirma violação de segurança de US$ 352 milhões e suspende saques
Os comentários foram feitos depois que a Bitget informou transferências não autorizadas que afetaram partes de sua infraestrutura de carteiras quentes e mornas na quinta-feira. Os saques continuavam suspensos no momento da publicação.
Durante a sessão de perguntas e respostas, Chen também disse que parte dos fundos roubados havia sido recuperada, sem especificar um valor. Ela disse que a exchange estava trabalhando com fundações de blockchain e outros parceiros nos esforços de recuperação.
Revista: Ásia domina Índice de Adoção de Criptomoedas; hack de US$ 351 milhões da Bitget: Asia Express
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto