Across Protocol restaura site após hackers sequestrarem domínio
11 de nov. de 2026
Em uma entrevista em julho, o diretor de segurança da Binance, Jimmy Su, explicou como avaliações de programação falsas poderiam comprometer dispositivos de funcionários — uma tática usada posteriormente no ataque recorde contra a exchange.
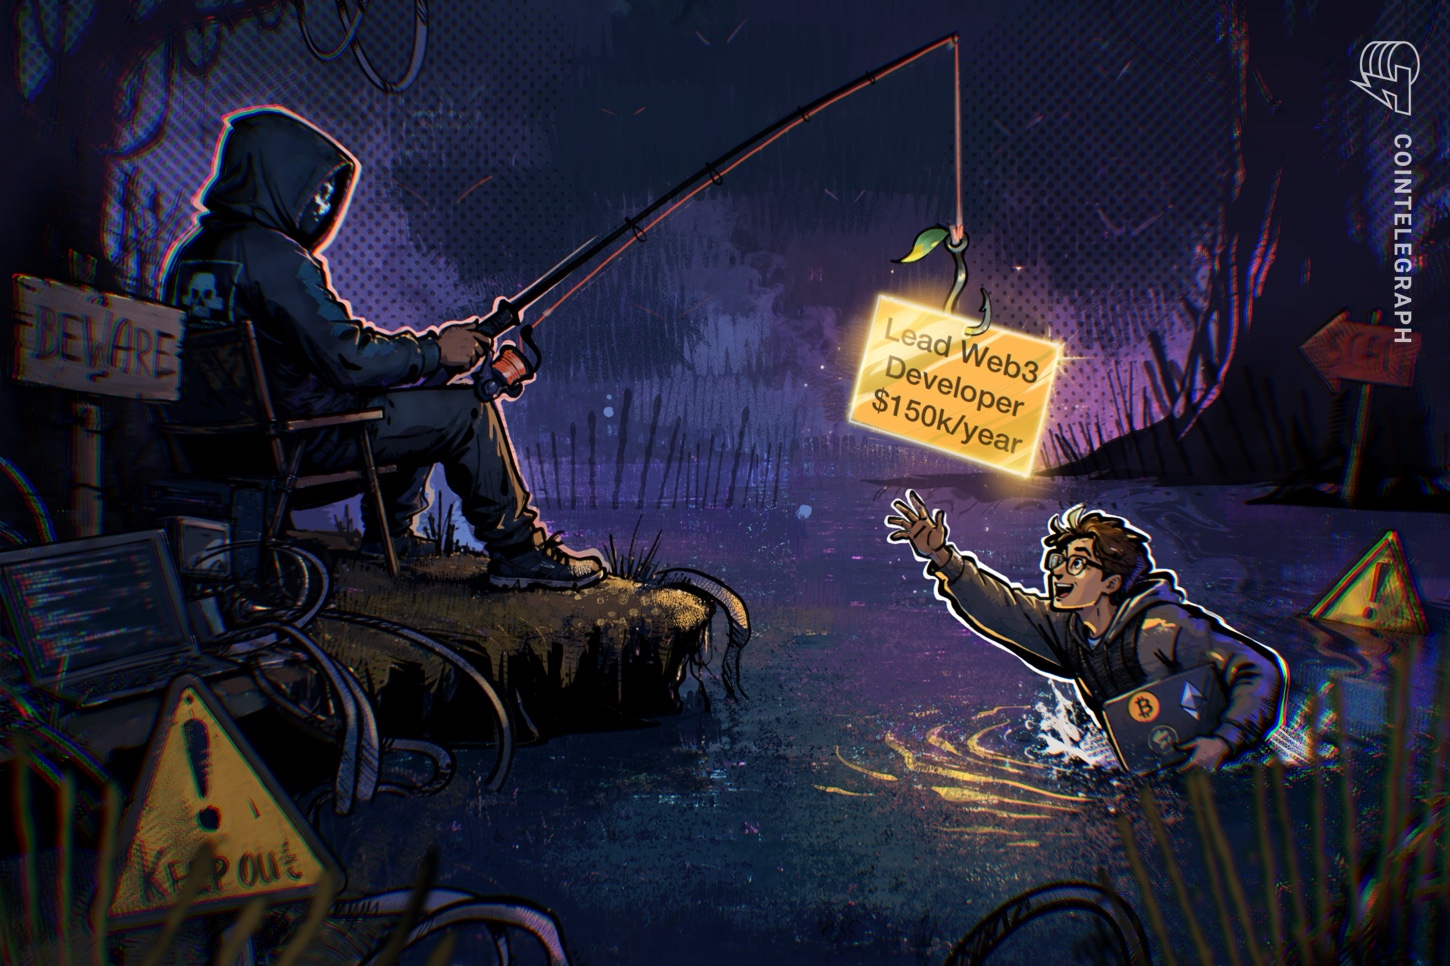
Meses antes de a Binance perder US$ 6,3 bilhões em um ataque hacker, seu diretor de segurança descreveu à Cointelegraph como uma falsa entrevista de emprego poderia dar aos invasores uma posição inicial dentro da exchange — algo muito semelhante a um dos métodos de entrada usados posteriormente contra a exchange.
Durante uma entrevista em julho sobre a resposta da Binance ao aumento das ameaças à segurança, Jimmy Su disse à Cointelegraph que falsas entrevistas de emprego eram “algo com que nos preocupamos muito internamente”, explicando como os invasores poderiam adaptar uma oportunidade de emprego para um funcionário antes de convencê-lo a executar código como parte de uma avaliação técnica.
“E, depois que isso é executado, o dispositivo fica comprometido e então eles podem começar a coletar credenciais”, disse Su, acrescentando que os invasores poderiam usar isso para penetrar mais profundamente na rede.
O alerta detalhado de Su sobre avaliações de programação maliciosas não foi incluído na cobertura de julho da Cointelegraph, mas ganha novo significado após o maior ataque hacker contra uma exchange de criptomoedas da história.
Em setembro, um engenheiro de software da Binance baixou uma tarefa de programação maliciosa em seu computador de trabalho durante uma falsa entrevista de emprego. Esse comprometimento tornou-se parte do ataque em várias etapas que culminou no roubo de outubro, de acordo com a investigação preliminar da Binance.
Durante a entrevista com a Cointelegraph, Su também antecipou por que as ferramentas de segurança poderiam não detectar uma armadilha desse tipo. Uma avaliação técnica poderia envolver etapas aparentemente legítimas, como baixar um repositório de código do GitHub, explicou ele em julho.
“Cada etapa é, na verdade, legítima por si só. Portanto, muitas ferramentas antivírus talvez não consigam detectá-la e sinalizá-la”, disse ele.
A investigação da Binance posteriormente descreveu uma falha de detecção semelhante, afirmando que o processo de configuração da tarefa executou um malware que evitou as ferramentas de segurança de endpoint por meio de ofuscação e outras técnicas de evasão.
Su disse à Cointelegraph que era responsabilidade da Binance conter o risco quando os funcionários buscassem oportunidades externas em computadores de trabalho.
“É claro que os funcionários podem explorar oportunidades externas. O que nos preocupa é que façam isso no dispositivo da empresa”, disse ele. Se um funcionário caísse em uma entrevista falsa, acrescentou, “cabe a nós detectá-la” e “impedir a execução efetiva desse código”.
Relacionado: Hackers norte-coreanos criam memecoins para lavar fundos do ataque à Binance: Elliptic
A Binance já estava testando os funcionários contra recrutadores falsos. Su disse que sua equipe interna de red team vinha realizando simulações mensais de phishing havia de três a quatro anos, com treinamento corretivo para os funcionários que falhavam.
“No início, a higiene de segurança deixava muito a desejar. Mas, depois de todo esse tempo, a empresa melhorou significativamente”, disse ele.
Kevin Gibson, da empresa de recrutamento Proof of Search, disse à Cointelegraph que a ameaça também está mudando a forma como alguns empregadores de criptomoedas avaliam candidatos, com clientes cada vez mais interessados em saber se os candidatos foram entrevistados pessoalmente.
“Vários de nossos clientes agora nos perguntam diretamente se nos encontramos pessoalmente com um candidato”, disse Gibson, acrescentando que candidatos entrevistados pessoalmente por um recrutador terceirizado têm uma vantagem.
Funcionários, como no caso da Binance, também podem se tornar alvos.
“No setor cripto, uma oferta de emprego suspeita ou uma ‘ligação rápida para colocar a conversa em dia’ pode ser o primeiro passo de um ataque de vários milhões de dólares”, disse ele.
A Binance disse que bloqueou 57 ameaças cibernéticas suspeitas ligadas à Coreia do Norte até o momento neste ano, o que equivale aproximadamente a um ataque a cada cinco dias.
Após o ataque de outubro, a Binance disse que reforçou os controles dos dispositivos, reconstruiu os sistemas de carteiras afetados e suas ferramentas internas de IA, fortaleceu os controles de acesso e revogou as credenciais comprometidas.
A empresa também disse que estava aumentando os investimentos em proteção de endpoints e na segurança dos ambientes de desenvolvimento, além de contratar especialistas independentes em cibersegurança para revisar o incidente. Alguns detalhes técnicos e medidas de segurança permaneceriam confidenciais, afirmou.
Revista: A ‘melhor oportunidade de compra de Bitcoin de todos os tempos’ chegou: Mark Moss