 Escrito por Nate KostarRedatorRevisado por Ana Paula PereiraEditor
Across Protocol alerta usuários para evitar o aplicativo em meio a relatos de carteiras drenadas
Últimas NotíciasPublicado10 de nov. de 2026
O protocolo investiga um possível incidente de segurança que afeta seu domínio, enquanto vários usuários relataram perder fundos após interagir com a plataforma.
O protocolo de ponte crosschain Across, que permite aos usuários transferir ativos digitais entre a Ethereum e outras redes blockchain, alertou os usuários na terça-feira a não acessarem seu aplicativo nem conectarem suas carteiras enquanto investiga um possível incidente de segurança.
Em uma publicação na rede X na terça-feira, a Across aconselhou os usuários a não assinarem transações nem aprovações até novo aviso, sem especificar a natureza do incidente ou se seu site havia sido comprometido.
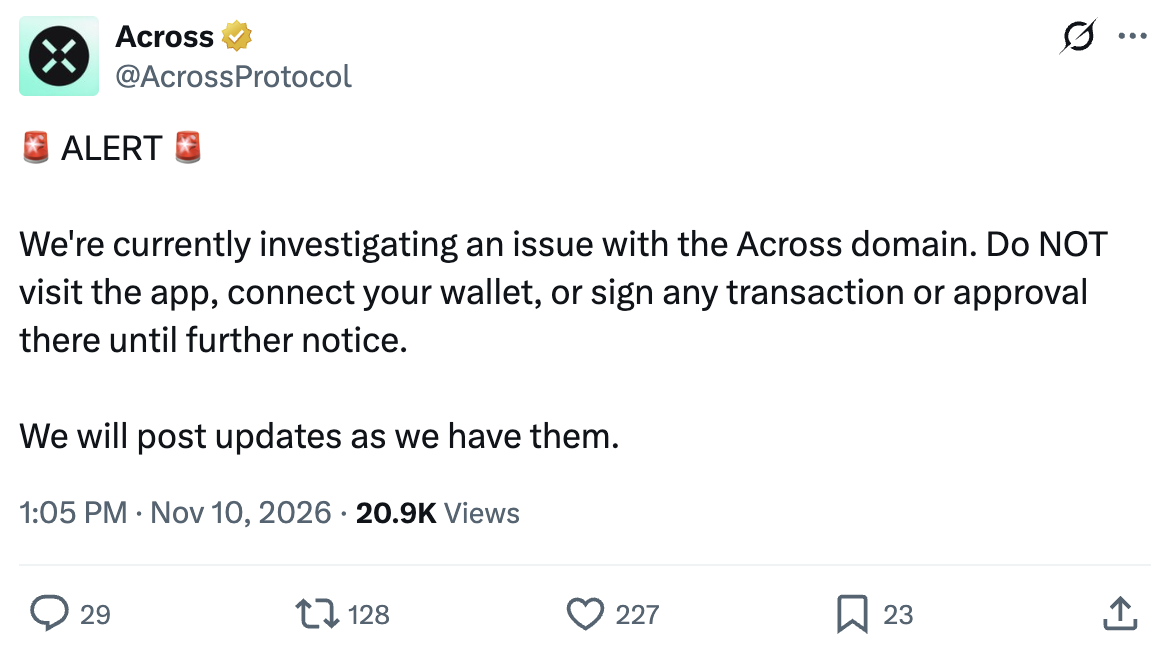
Fonte: Across Protocol
Na rede X, um usuário afirmou ter perdido US$ 9.000 em USDC, enquanto outro relatou ter perdido 7.053 USDT0 em sete transações na blockchain Plasma.
Um terceiro usuário disse que sua carteira foi drenada após usar a ponte várias vezes, alegando que o site havia sido comprometido. A Across pediu aos usuários detalhes das transações para investigar seus relatos.
A Cointelegraph não verificou os relatos de forma independente. A Across Protocol não respondeu imediatamente ao pedido de mais detalhes feito pela Cointelegraph.
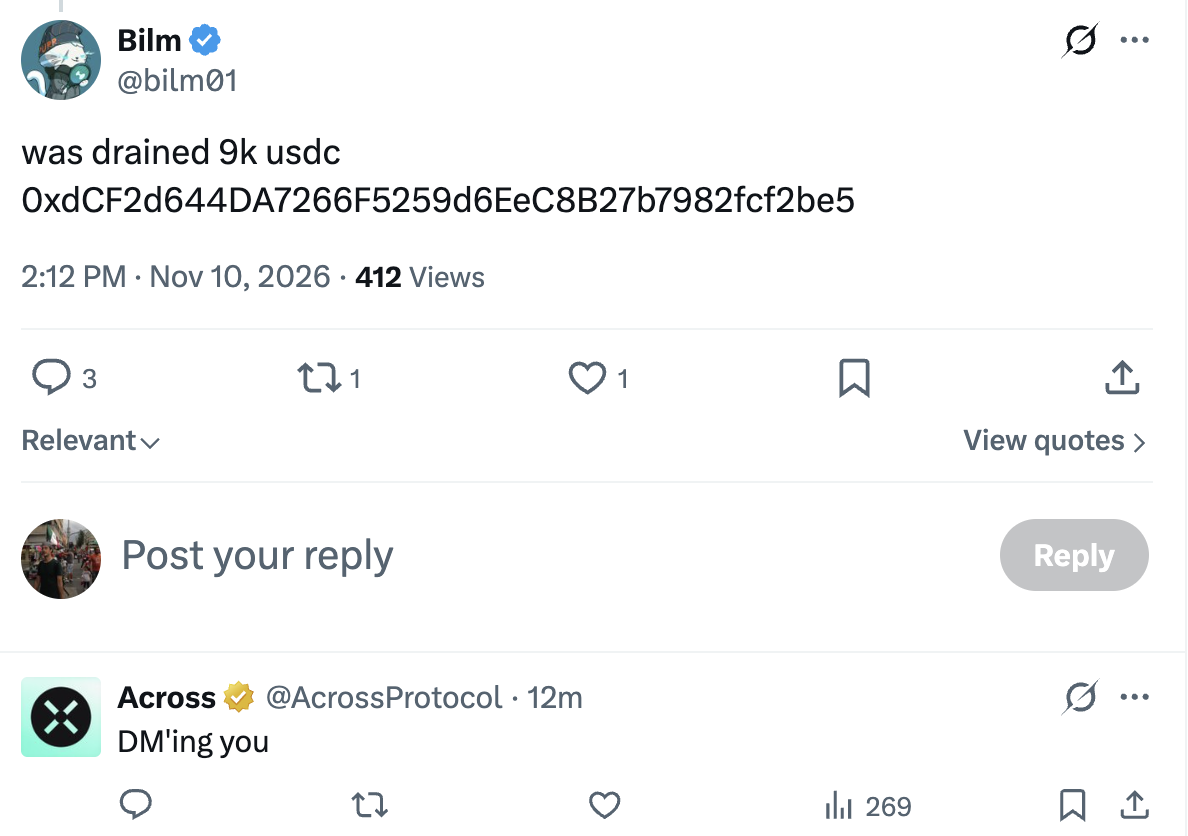
Across Protocol responde a usuário que relatou perda de US$ 9.000 em USDC. Fonte: usuário da rede X bilm01
NEAR AI divulga violação de segurança separada
Em um incidente de segurança separado, a NEAR AI divulgou na segunda-feira que invasores exploraram uma vulnerabilidade em sua infraestrutura de IA, expondo detalhes de contas pertencentes a aproximadamente 100 usuários e dados de 18 agentes de IA.
Segundo um relatório do incidente de 9 de novembro, os invasores exploraram uma vulnerabilidade de execução remota de código no SGLang, um mecanismo de inferência de IA de código aberto, para obter acesso a um servidor interno e a outra infraestrutura. Os dados comprometidos incluíam nomes de usuários, endereços de e-mail, históricos de conversas dos agentes, configurações e registros, enquanto as chaves de API de dois clientes foram expostas.
A NEAR AI disse que os invasores também podem ter observado solicitações processadas no servidor comprometido, incluindo aquelas executadas no modo confidencial. A empresa disse que corrigiu a vulnerabilidade, revogou as credenciais expostas e restaurou o acesso aos seus serviços de nuvem.
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto