 Escrito por Andrew FentonEditorRevisado por Bryan O'SheaEditor
BIP de SHRINCS publicado: Bitcoin quântico seguro traz um porém
MagazinePublicado27 de ago. de 2026
Uma nova Proposta de Melhoria do Bitcoin para o esquema de assinaturas SHRINCS acaba de ser publicada para atualizar o Bitcoin para segurança quântica. Aqui está tudo o que você precisa saber.
O cofundador e CEO da Blockstream, Adam Back, tem reputação de cético em relação a computadores quânticos, acreditando que a tecnologia é tão imatura que a ameaça não se materializará por décadas.
Isso torna ainda mais fascinante que sua empresa seja uma das líderes na pesquisa de soluções práticas para a questão. Back disse à Cointelegraph no início deste ano que "a coisa segura" é se preparar para a ameaça com bastante antecedência.
A Blockstream já provou que seu esquema experimental de assinatura pós-quântica chamado SHRINCS funciona em produção na sua sidechain Liquid, e uma Proposta de Melhoria do Bitcoin para o SHRINCS foi publicada hoje mais cedo.
Jonas Nick, da Blockstream Research, chamou-a de "a primeira proposta concreta de um esquema de assinatura pós-quântica projetado especificamente para o Bitcoin." Mas acrescentou que "SHRINCS não pretende ser o esquema de assinatura 'final' do Bitcoin e não é ideal em todos os aspectos.
"Acho que é uma troca muito boa entre as opções que temos agora", disse ele.
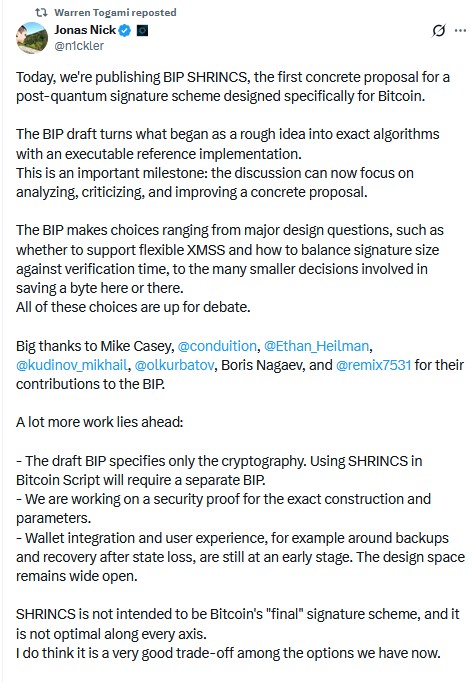
Fonte: Jonas Nick
Embora o cronograma seja muito debatido, os cientistas concordam que computadores quânticos suficientemente avançados serão capazes de fazer engenharia reversa de chaves privadas a partir de chaves públicas, minando assim a segurança do Bitcoin e possibilitando o roubo de bilhões. É por isso que a corrida para desenvolver formas de atualizar o Bitcoin para torná-lo seguro contra ataques está em andamento.
Reduzindo o tamanho das assinaturas pós-quânticas
Uma das áreas de estudo mais promissoras da Blockstream tem sido otimizar esquemas de assinatura pós-quântica para os requisitos do Bitcoin, a fim de permitir que o blockchain mantenha mais das propriedades existentes que os bitcoiners prezam.
A atual safra de esquemas de assinatura baseados em hash e reticulados pós-quânticos seguros endossados pelo Instituto Nacional de Padrões e Tecnologia é entre 38 e 123 vezes maior do que as assinaturas ECDSA e Schnorr existentes do Bitcoin.
Implementar qualquer um deles no Bitcoin poderia desacelerar o blockchain para uma fração de 1 TPS. A equipe pós-quântica do Ethereum planeja lidar com essa questão agregando assinaturas usando uma pequena prova de conhecimento zero para cada bloco. Isso também está sob consideração para o Bitcoin e, se implementado, faria o Bitcoin realmente funcionar mais rápido do que hoje, pois uma única prova ocupa menos espaço de bloco do que um monte de assinaturas. Mas no mundo do Bitcoin, adicionar provas de conhecimento zero seria uma mudança bastante radical e enfrentaria uma árdua batalha para angariar apoio suficiente para ativação.
A Blockstream está considerando essa opção também, mas sabiamente separou a proposta da opção muito mais aceitável de descobrir como reduzir o tamanho das assinaturas pós-quânticas baseadas em hash aprovadas pelo NIST em cerca de 13,23 vezes.
Relacionado: O dilema quântico do Bitcoin — Blocos maiores ou provas STARK?
Assinaturas menores otimizadas para o Bitcoin
Em dezembro de 2025, os pesquisadores da Blockstream Jonas Nick e Mikhail Kudinov revelaram o esquema de assinatura SHRINCS, e a proposta de opcode foi publicada em maio. É um esquema de assinatura pós-quântica baseado em hash que tem um tamanho mínimo de 548 bytes (mais a chave pública de 48 bytes), mas pode crescer até 4.619 bytes.
"SHRINCS é o design de assinatura pós-quântica mais nativo do Bitcoin que alguém produziu", explica Marin Ivezic, autor do PostQuantum.com e fundador da Applied Quantum.
"[Ele tem] recuperação total de sementes BIP-39 e segurança apoiada nas mesmas premissas SHA-256 das quais a mineração de Bitcoin já depende."
Ele diz à Magazine que o esquema ainda está em estágio inicial e não foi auditado, nem se beneficiou dos anos de criptoanálise pública que as assinaturas do NIST resistiram.
Mas ele diz que, mesmo nesse estágio inicial, é um forte concorrente.
"É código real que assinou transações reais na mainnet da Liquid, e eu o classifico como a resposta mais forte até agora para se tornar pós-quântico sem arruinar a economia de blocos do Bitcoin."
Apesar de ser muito menor que a maioria das assinaturas pós-quânticas, o SHRINCS ainda será cerca de nove vezes maior que as assinaturas Schnorr existentes do Bitcoin, que têm 64 bytes, ou as assinaturas ECDSA mais antigas, que têm 70 bytes.
Pode parecer lógico supor que uma assinatura nove vezes maior que as atuais exigiria que o tamanho do bloco do Bitcoin aumentasse nove vezes para compensar, mas Ivezic explica que não é o caso devido ao Segregated Witness (SegWit) do Bitcoin.
"Sob o SegWit, os bytes da assinatura ficam no witness e ocupam um quarto do que outros dados de transação", diz ele.
De acordo com estimativas publicadas na pesquisa anterior da Blockstream (usando parâmetros ligeiramente diferentes), o Bitcoin poderia funcionar a 6,5 transações por segundo se todos usassem as assinaturas Schnorr do Taproot (cerca de 80% das pessoas não usam). A velocidade do blockchain cairia para 0,5 TPS se o Bitcoin usasse o esquema baseado em reticulados aprovado pelo NIST ML-DSA e para apenas 0,36 TPS usando o esquema baseado em hash aprovado pelo NIST SPHINCS+.
Mas empregando SHRINCS, o blockchain poderia funcionar a 3 TPS, o que é semelhante a hoje.
O SHRINCS foi testado em produção na sidechain Liquid em março deste ano — eles até incluíram uma cópia do white paper do Bitcoin. Então, se funciona em produção, está tudo bem e os problemas quânticos do Bitcoin estão resolvidos, certo?
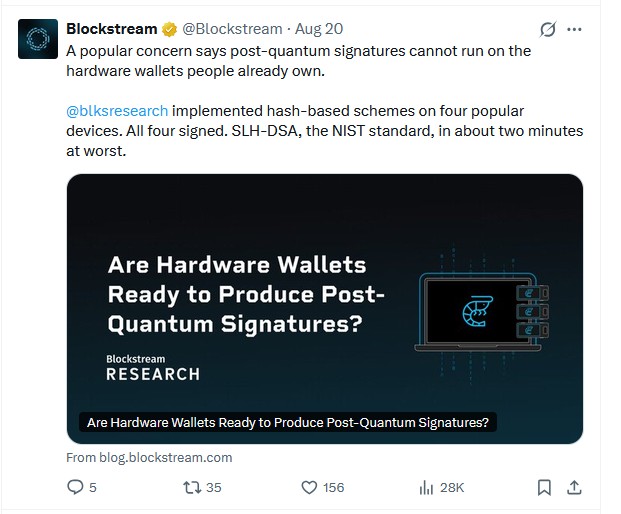
Fonte: Blockstream
SHRINCS parece ótimo: Qual é o problema?
Como a BIP alerta, "uma prova de segurança é TODO", o que significa que a pesquisa é promissora, mas ainda não é uma proposta criptograficamente madura que foi totalmente validada.
Ela também introduz complexidade adicional ao Bitcoin.
Cada assinatura usa uma nova chave de uso único, e uma das razões pelas quais o SPHINCS+ é tão grande é porque ele envolve todas essas chaves de uso único em uma estrutura de árvore de hash multicamadas que torna o esquema sem estado.
O SHRINCS elimina tudo isso para economizar espaço e apenas armazena as chaves usadas no seu dispositivo (o que é conhecido como stateful) para que possa verificar rapidamente se as chaves não estão sendo reutilizadas. A desvantagem é que as assinaturas ficam 16 bytes maiores cada vez que são usadas e, se você perder seu dispositivo, será necessária uma transação de "fallback sem estado" muito grande, de cerca de 5.777 bytes, para recuperar.
Yoon Auh, fundador da BOLTS Technologies, diz que, ao reduzir o tamanho, os designers do SHRINCS adicionaram "estado, caminhos de assinatura compactos, fallbacks, suposições sobre quantas vezes uma semente é inicializada e regras para quando os dispositivos devem mudar para assinaturas sem estado maiores."
"Isso pode ser engenharia pragmática, mas também é complexidade e fragilidade introduzidas em grande parte para maximizar o rendimento e minimizar os ciclos de computação. No Bitcoin, cada nova regra de consenso se torna uma obrigação de manutenção permanente, e cada suposição do lado da carteira se torna um possível modo de falha do usuário."
Refinando SHRINCS e adicionando SHRIMPS
A Blockstream vem pesquisando e otimizando o esquema ao longo de 2026. Apenas na semana passada, demonstrou que SHRINCS, e uma série de outros esquemas de assinatura pós-quântica, podem efetivamente rodar em carteiras de hardware comuns. A BIP, no entanto, alerta que algumas das complexidades associadas à execução em carteiras de hardware de baixa potência não são isentas de riscos:
Chaves SHRINCS geradas usando poda de hiperárvore para o componente sem estado não são compatíveis com implementações SHRINCS que não suportam poda de hiperárvore. Na verdade, importar uma chave entre tais implementações incompatíveis pode resultar em perda de fundos.
Em março, o laboratório publicou um esquema companheiro chamado SHRIMPS, que seria usado em conjunto com o SHRINCS para permitir que dispositivos de backup inicializados a partir da mesma semente pudessem assinar transações. Não está claro no rascunho da BIP se o esquema será incorporado.
A Blockstream também tem experimentado com esquemas de assinatura baseados em reticulados, que geralmente são menores que os baseados em hash, mas são vistos como menos comprovados e menos confiáveis. Também está considerando o uso de agregação de assinaturas por prova ZK. Estima que, se as provas ZK forem usadas em conjunto com o SHRINCS, a velocidade do Bitcoin poderá dobrar para 6,7 TPS.
A Blockstream sabiamente separou a escolha das assinaturas das questões sobre aumentar o tamanho do bloco ou adicionar agregação de prova ZK, pois considerá-las juntas poderia afundar a adoção do SHRINCS. Cada atualização pós-quântica do Bitcoin será controversa e difícil de reunir apoio suficiente para ativação.
"A restrição vinculante na migração quântica do Bitcoin não é criptografia, é governança", diz Ivezic. "Entre BIP-360, BIP-361, SHRINCS e STARKs, o menu de engenharia está se enchendo rapidamente. O que falta ao Bitcoin é um mecanismo para escolher entre eles antes que o tempo acabe."
Magazine: 5 previsões de tecnologia que a mídia mainstream errou horrivelmente
A Cointelegraph publica reportagens longas, análises e jornalismo narrativo produzidos pela equipe editorial interna da Cointelegraph, com conhecimento especializado no assunto. Todos os artigos são editados e revisados pelos editores da Cointelegraph de acordo com nossos padrões editoriais. Alguns artigos contêm links de afiliados, pelos quais a Cointelegraph pode receber comissão. Essas relações não influenciam quais produtos avaliamos nem nossas conclusões editoriais. O conteúdo publicado aqui não constitui aconselhamento financeiro, jurídico ou de investimento. Os leitores devem fazer sua própria pesquisa e consultar profissionais qualificados quando apropriado. A Cointelegraph mantém total independência editorial.
Mais sobre o assunto