 Escrito por Christina CombenEditorRevisado por Andrew FentonEditor
Debate acalorado sobre THORChain vs. NEAR mostra que o idealismo tem limites
RevistaPublicado2 de out. de 2026
O debate acalorado sobre os US$ 387,7 milhões em fundos hackeados da Bitget se resume a saber se os ideais em torno da tecnologia “sem permissão e descentralizada” significam nunca intervir — mesmo quando seria possível.
Depois que a Bitget foi hackeada em 24 de setembro, US$ 387,5 milhões em fundos roubados começaram rapidamente a circular entre blockchains, com parte deles seguindo para a plataforma de swaps descentralizados entre blockchains THORChain.
O diretor executivo Gracy Chen apelou publicamente à plataforma para que recusasse prestar serviços a endereços ligados ao atacante. “A indústria está de olho”, disse ela.
Ainda assim, a THORChain recusou. E essa recusa desencadeou um debate acalorado entre aqueles que acreditam que os protocolos têm a obrigação moral de bloquear fundos roubados e aqueles que consideram sagrados os ideais cypherpunk de uma tecnologia descentralizada e sem necessidade de permissão.
Depois de já ter observado os hackers da Bybit canalizarem US$ 1,2 bilhão pelo protocolo, está bastante claro de que lado do argumento a THORChain está. O colaborador do protocolo Boone Wheeler disse à Magazine:
“Um protocolo verdadeiramente sem necessidade de permissão não pode fazer nada quando se depara com fundos roubados conhecidos — ele é cego à sua procedência. Se a THORChain pudesse bloquear fundos roubados específicos, ela não seria sem necessidade de permissão.”
Onde termina a ausência de necessidade de permissão?
Críticos argumentam que a THORChain não foi tão idealista quando os validadores votaram para interromper a blockchain em maio, depois que um sistema automatizado foi acionado quando um atacante explorou uma vulnerabilidade e drenou mais de US$ 10 milhões de um de seus cofres.
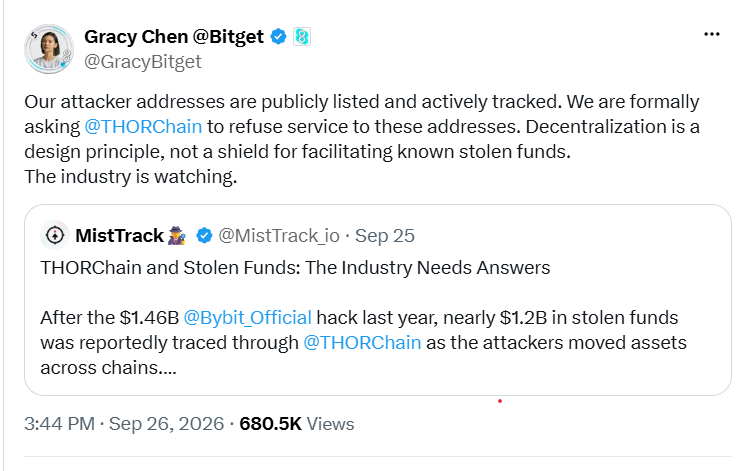
CEO da Bitget argumenta que a THORChain deveria recusar serviços. Fonte: Gracy Chen
A NEAR Intents, concorrente da THORChain em transações entre blockchains, adotou a abordagem oposta e interveio para bloquear fundos ligados ao ataque. Sua camada de segurança automatizada SHIELD identificou mais de US$ 50 milhões em fluxos tentados ligados ao incidente da Bitget e interrompeu US$ 503.000 durante a execução. A empresa disse que US$ 166.000 passaram pelo sistema.
Relacionado: THORChain é criticada por causa da Bitget; ETH evolui para além da blockchain: Hodler’s Digest
A NEAR também abriu mão de sua parte da recompensa pela recuperação dos fundos da Bitget. O gerente-geral Alex Shevchenko disse à Magazine: “O protocolo NEAR não exige permissão: qualquer pessoa pode construir nele, realizar transações nele e se tornar um validador…
“Ninguém precisa de permissão para manter ou transferir ativos ou implantar contratos no protocolo NEAR. No entanto, isso não significa que todo aplicativo criado na NEAR precise processar todas as solicitações.”
Desde então, a NEAR Intents foi duramente criticada por intervir, com críticos argumentando que isso demonstra que ela não é sem necessidade de permissão nem descentralizada. Isso pode expô-la a alegações de que deveria exercer esse controle de forma mais ampla. No entanto, como a SHIELD é um sistema automatizado, o advogado especializado em cripto Yuriy Brisov acredita que ela ainda poderia se enquadrar nas proteções concedidas aos protocolos descentralizados.
“Não há uma equipe de compliance, pessoas sentadas ali controlando manualmente a operação. Esta é uma solução inteligente, e é isso que recomendamos a todas as empresas de DeFi.”
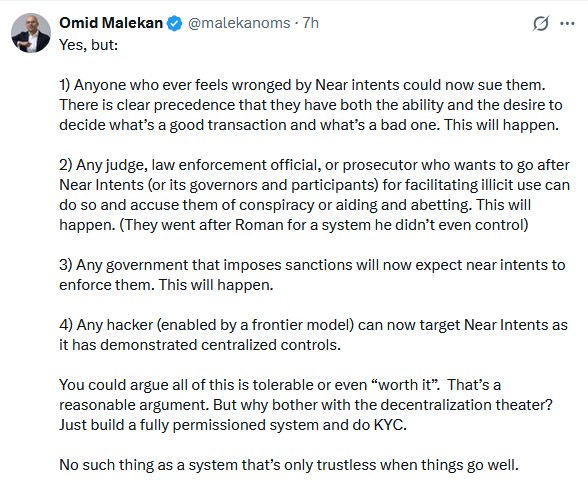
Fonte: Omid Malekan
A ausência de necessidade de permissão não significa necessariamente neutralidade
Chen, da Bitget, disse à Magazine que, embora entenda que diferentes protocolos têm “arquiteturas, modelos de governança e capacidades técnicas diferentes”, há uma distinção importante entre infraestrutura sem necessidade de permissão e “facilitar a movimentação de fundos roubados conhecidos”.
Ela aponta para as ações da NEAR Intents e diz: “Apreciamos essa resposta e seguiremos o processo jurídico e de recuperação adequado para esses ativos.”
A Bitget quer entender “o que é tecnicamente e em termos de governança possível quando ativos roubados são identificados”, diz Chen, e se a indústria pode encontrar abordagens viáveis em conjunto:
“Uma infraestrutura sem necessidade de permissão não significa necessariamente que não possa haver mecanismos para detectar e responder a fluxos ilícitos conhecidos.”
Complicando o argumento da THORChain, a rede já mostrou que pode intervir em uma emergência, se escolher fazê-lo.
O relatório pós-incidente da THORChain sobre a exploração de maio disse que o protocolo interrompe automaticamente as atividades quando suas verificações de solvência detectam um evento de insolvência, e que os operadores dos nós podem então usar controles de emergência mais amplos para pausar negociações, assinaturas e outras atividades da rede.
Relacionado: SlowMist rastreia atividade do hack da Bitget até uma exploração de dia zero em 31 de agosto
Wheeler diz que há “consenso firme” entre os nós da THORChain em torno do ideal de não exigir permissão, e que “as interrupções só são usadas quando há uma questão ou problema ativo com o protocolo”.
Além disso, ele diz que “não há funcionalidade para filtrar endereços ou transações individuais”. Trata-se de uma escolha de design, pois o sistema foi “intencionalmente projetado para ser verdadeiramente sem necessidade de permissão”.
A THORChain interrompeu sua blockchain em maio devido a um incidente de segurança. Fonte: THORChain
A NEAR Intents oferece um modelo contrastante
Enquanto a THORChain está localizada na extremidade de superprogramadores sombrios do espectro, a equipe da NEAR ocupa o meio-termo. A NEAR tem um novo ETF da Bitwise e uma filosofia e abordagem diferentes.
Shevchenko diz que a NEAR Intents foi projetada para permitir participação aberta, mas tem suas próprias medidas de integridade financeira, e que a SHIELD foi criada para “aplicar automaticamente controles direcionados aos fluxos compatíveis”.
Neste incidente, ele diz que a SHIELD usou dados públicos on-chain e sinais de um banco de dados interno de combate à lavagem de dinheiro (AML), além de informações de provedores terceirizados, como os listados nos documentos de risco e compliance da NEAR Intents.
“A SHIELD não protege apenas a NEAR Intents, mas todo o ecossistema entre blockchains que atende”, diz Shevchenko:
“Todo grande hack drena capital e atividade da economia on-chain, portanto filtrar fundos roubados e restringir a lavagem de dinheiro ajuda a proteger a integridade da economia mais ampla das blockchains.”
Na verdade, a SHIELD baseada em IA identificou o comportamento suspeito por trás da exploração da interação de depósito/saque de US$ 3,8 milhões da Omni na quinta-feira e interrompeu a atividade.
Chen diz que, quando fundos roubados podem ser identificados com segurança, os participantes do ecossistema “deveriam cooperar sempre que isso fosse tecnicamente e legalmente possível”.
Isso poderia significar rastreamento e compartilhamento de informações, recusa de transações, congelamento de ativos quando a infraestrutura permitir, ou “apoio à recuperação por meio dos processos jurídicos e de aplicação da lei adequados”.
O custo de traçar a linha
Joël Valenzuela, libertário, cypherpunk e chefe de negócios e desenvolvimento da Dash, argumenta que não exigir permissão significa exatamente isso.
“Protocolos permissionless, francamente, não deveriam traçar linha alguma quando fundos roubados são identificados, porque a própria capacidade de fazer isso os torna permissionados.”
Ele diz que, por mais “doloroso” que seja assistir à movimentação livre de fundos roubados, a capacidade de intervir e impedir isso “abre a Caixa de Pandora” e “permite que todo tipo de censura contra inocentes acabe acontecendo”. Em vez disso, as exchanges centralizadas deveriam reforçar os protocolos de segurança, afirma:
“Exchanges de alto nível que custodiam bilhões de dólares precisam levar sua segurança muito mais a sério. Em última análise, as DEXs são o caminho a seguir.”
Max Shannon, pesquisador associado sênior da Bitwise Europe, diz que protocolos ainda em seus anos de formação, como THORChain e NEAR, ainda precisam conquistar confiança e que se recusar a lavar os proventos de um hack é uma “posição sensata”.
Ele acredita que as ações da THORChain provavelmente resultarão na migração de mais fluxos de lavagem de dinheiro da NEAR Intents para a THORChain.
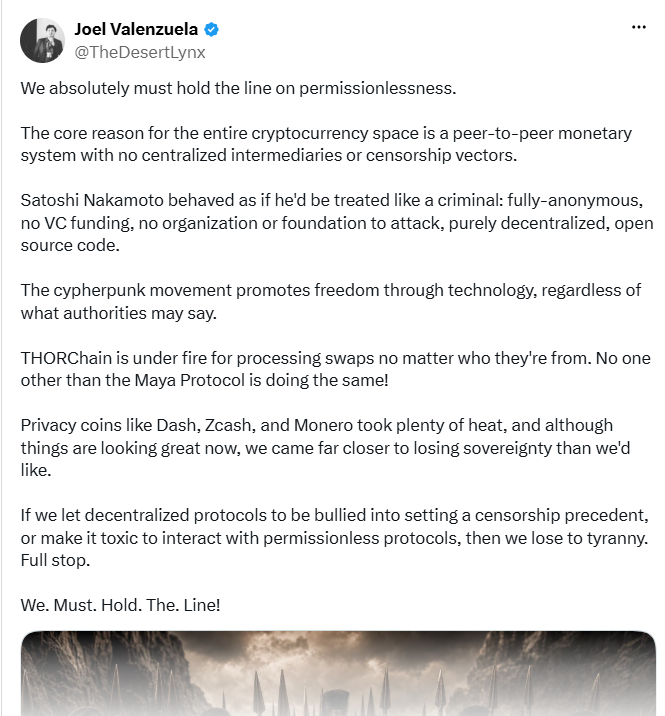
Valenzuela argumenta que devemos manter a linha da ausência de necessidade de permissão. Fonte: Joël Valenzuela
“Neutralidade crível a qualquer custo”, diz Shannon, é um “ideal cypherpunk” que uma pequena facção de usuários e desenvolvedores de criptomoedas ainda defende.
“Eles raramente perguntam por que isso é valioso, quando é valioso ou qual é o custo”, diz ele. “Essa é a principal diferença entre NEAR Intents e THORChain.”
Revista: A altseason está chegando — e os traders estão mais criteriosos desta vez
A Cointelegraph publica reportagens longas, análises e jornalismo narrativo produzidos pela equipe editorial interna da Cointelegraph, com conhecimento especializado no assunto. Todos os artigos são editados e revisados pelos editores da Cointelegraph de acordo com nossos padrões editoriais. Alguns artigos contêm links de afiliados, pelos quais a Cointelegraph pode receber comissão. Essas relações não influenciam quais produtos avaliamos nem nossas conclusões editoriais. O conteúdo publicado aqui não constitui aconselhamento financeiro, jurídico ou de investimento. Os leitores devem fazer sua própria pesquisa e consultar profissionais qualificados quando apropriado. A Cointelegraph mantém total independência editorial.
Mais sobre o assunto