 Escrito por Christina CombenRedatorRevisado por Andrew FentonEditor
Roubos de identidade na Revolut destacam os perigos do KYC: veja como resolver
RevistaPublicado16 de set. de 2026
A tecnologia de conhecimento zero poderia permitir que empresas verificassem sua identidade sem armazenar seus documentos. Então, por que ela ainda não é uma prática padrão?
O roubo em massa de mais de 153 milhões de carteiras de motorista dos EUA e do Canadá no início deste mês deveria deixar uma coisa absolutamente clara: o lugar mais seguro para uma cópia da sua carteira de motorista é lugar nenhum.
Os documentos de identidade vazados, que parecem ter vindo de um provedor de verificação de identidade, foram parar em um serviço de identidade da dark web chamado Nexus, junto com milhões de outros documentos de identidade e viagem roubados.
O perigo foi ressaltado nesta semana depois que a fintech Revolut revelou que havia sido enganada por um hacker e entregado grandes volumes de dados confidenciais de clientes, incluindo cópias de passaportes e selfies de verificação. O hacker está agora liberando gradualmente os documentos de identificação de 680 clientes na web, na tentativa de obter um resgate de US$ 3 milhões em Monero.
A ironia é difícil de ignorar: os processos de Conheça Seu Cliente (KYC) são concebidos para tornar os sistemas financeiros mais seguros, estabelecendo quem são os clientes e garantindo que não estejam envolvidos em atividades nefastas.
Mas a forma como o KYC costuma ser implementado exige que as empresas armazenem grandes quantidades de informações confidenciais, o que cria honeypots valiosos para criminosos.
E o problema está ficando mais difícil de ignorar. Somente no primeiro semestre de 2026, violações de dados nos EUA afetaram pelo menos 343 milhões de pessoas, segundo a Privacy Rights Clearinghouse. O que é ainda mais frustrante: já é possível verificar a identidade de uma pessoa sem armazenar seus documentos de identidade usando provas de conhecimento zero:
Efrat Fenigson, apresentadora do podcast You’re The Voice, escreve e fala extensivamente sobre privacidade e KYC. Ela disse à Magazine:
“Quando os reguladores continuam impondo um modelo que garante esse resultado — enquanto a tecnologia para verificar sem armazenar já existe — isso acende um sinal de alerta. Isso implica falta de pensamento racional e de vontade real de resolver os problemas.”
Então, quantos vazamentos mais serão necessários antes que essa vontade comece a mudar?
O KYC foi criado para coletar sua identidade, não apenas verificá-la
Os sistemas de KYC atuais praticamente evoluíram com base na suposição de que as instituições devem ver os passaportes ou as carteiras de motorista dos clientes, registrar as informações relevantes e depois armazenar provas da verificação.
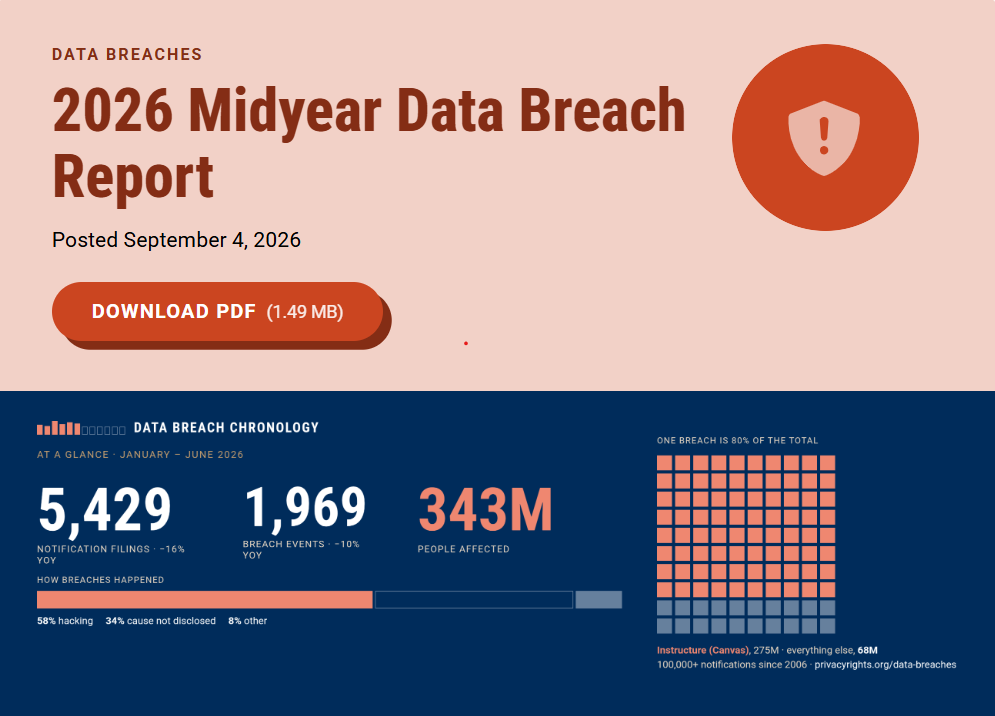
343 milhões de pessoas já foram afetadas por violações de dados nos EUA em 2026. Fonte: Privacy Rights Clearinghouse.
Mas há um problema óbvio nessa abordagem: ela criou um vasto ecossistema de provedores de identidade, bancos de dados, fornecedores e sistemas de conformidade que armazenam, cada um, verdadeiros tesouros de seus dados individuais de KYC. Cada cópia adicional dos seus dados cria outro possível ponto de falha — e os hackers estão cada vez mais criativos na elaboração de maneiras de acessá-los.
No caso da Revolut, o hacker enviou e-mails solicitando os dados de KYC a partir de um endereço legítimo de uma autoridade policial italiana. Lyudmyla Kozlovska, presidente da Open Dialogue, disse no X que as leis da UE significavam que a Revolut não tinha outra opção senão cumprir a solicitação.
“A legislação de AML da UE não impõe ao banco nenhum dever de verificação e não oferece nenhum mecanismo significativo para verificar quem realmente está por trás de uma solicitação estatal autenticada. A recusa em responder acarreta multas de milhões. Na prática, a verificação é impossível.”
Relacionado: 200.000 falsas “vítimas” de IA usadas para atrair fraudadores on-line
Susie Violet Ward, diretora e cofundadora da Bitcoin Policy UK, alerta que o verdadeiro problema está no armazenamento desnecessário de dados de identidade:
“Precisamos parar de tratar a verificação de identidade e a entrega da sua identidade como se fossem a mesma coisa.”
Se uma empresa precisa apenas saber que alguém tem mais de 18 anos, argumenta ela, não deveria automaticamente precisar de detalhes adicionais como seu nome completo, endereço, data exata de nascimento e uma cópia permanente dos documentos de identidade relevantes:
“A ironia é que o KYC foi concebido para tornar os sistemas mais seguros, mas a forma como o implementamos atualmente pode criar um problema de segurança completamente diferente. É possível redefinir uma senha depois de uma violação, mas não é possível redefinir sua identidade da mesma forma.”
A tecnologia para impedir o acúmulo de documentos de identidade já existe
Para os defensores das criptomoedas, a solução óbvia é usar provas de conhecimento zero. Trata-se de uma prova matemática que demonstra que algo é verdadeiro sem revelar os detalhes. Por exemplo, você pode usar um aplicativo de celular para gerar uma prova confirmando que sua carteira de motorista diz que você tem mais de 18 anos, sem enviar sua data de nascimento ou uma imagem da própria carteira.
O fundador da Zcash, Zooko Wilcox, oferece uma explicação útil sobre a tecnologia ZK neste vídeo.
Uma explicação útil sobre a tecnologia ZK. Fonte: Crypto Fireside
Evin McMullen, diretor-executivo e cofundador da Billions Network, que desenvolve soluções de identidade digital com preservação da privacidade e soluções ZK, disse à Magazine:
“A tecnologia funciona e está em produção hoje, em milhares de aplicações e instituições regulamentadas. O que a impede de avançar é que toda a estrutura de conformidade foi construída em torno da coleta e do armazenamento de cópias de documentos.”
McMullen afirma que a barreira “nunca foi a tecnologia”, mas sim as regras, os incentivos e a infraestrutura construídos em torno dela:
“Este é um problema de governança e padrões usando uma fantasia de tecnologia.”
Se a tecnologia funciona, o que está impedindo seu uso?
A União Europeia já está incorporando a tecnologia ZK ao projeto de seus sistemas de identidade digital e verificação de idade, desenvolvendo uma verificação de idade com preservação da privacidade que permite aos usuários provar sua idade sem revelar sua identidade completa ou data exata de nascimento.
Relacionado: Temores de uma epidemia de hacks de DeFi impulsionados por IA são exagerados por enquanto — mas não por muito tempo
Sua Carteira de Identidade Digital também oferece suporte à “divulgação seletiva”, para que os usuários revelem apenas as informações necessárias para uma determinada transação.
Então, por que isso não está sendo implementado de forma mais ampla no KYC financeiro?
Segundo McMullen, “regulação e compreensão” são os maiores obstáculos à adoção:
“O bloqueador mais comum é que as equipes de conformidade confundem ‘vimos o documento de identidade’ com ‘devemos guardar o documento de identidade’, então coletam dados em excesso para garantir.”
Ela afirma que a interoperabilidade é outro problema, já que as provas criptográficas só são úteis “se a parte que depende delas puder verificá-las sem precisar consultar novamente quem as emitiu”. Isso exige estabelecer padrões compartilhados, o que é mais fácil dizer do que fazer.
ZK não resolve magicamente o KYC
Há outra ressalva importante: substituir um documento de identidade por uma prova de conhecimento zero não elimina automaticamente todos os problemas de privacidade ou segurança.
Fenigson destaca que aquilo a que uma credencial ZK continua vinculada é igualmente importante:
“Os incentivos apontam para o controle, não para a privacidade. As provas de conhecimento zero permitem que alguém prove um fato, como ter mais de 18 anos ou não estar em uma lista de sanções [...] O que falta é saber a que essa prova fica vinculada. Atualmente, ela costuma estar vinculada a uma conta dentro do banco de dados de outra pessoa.”
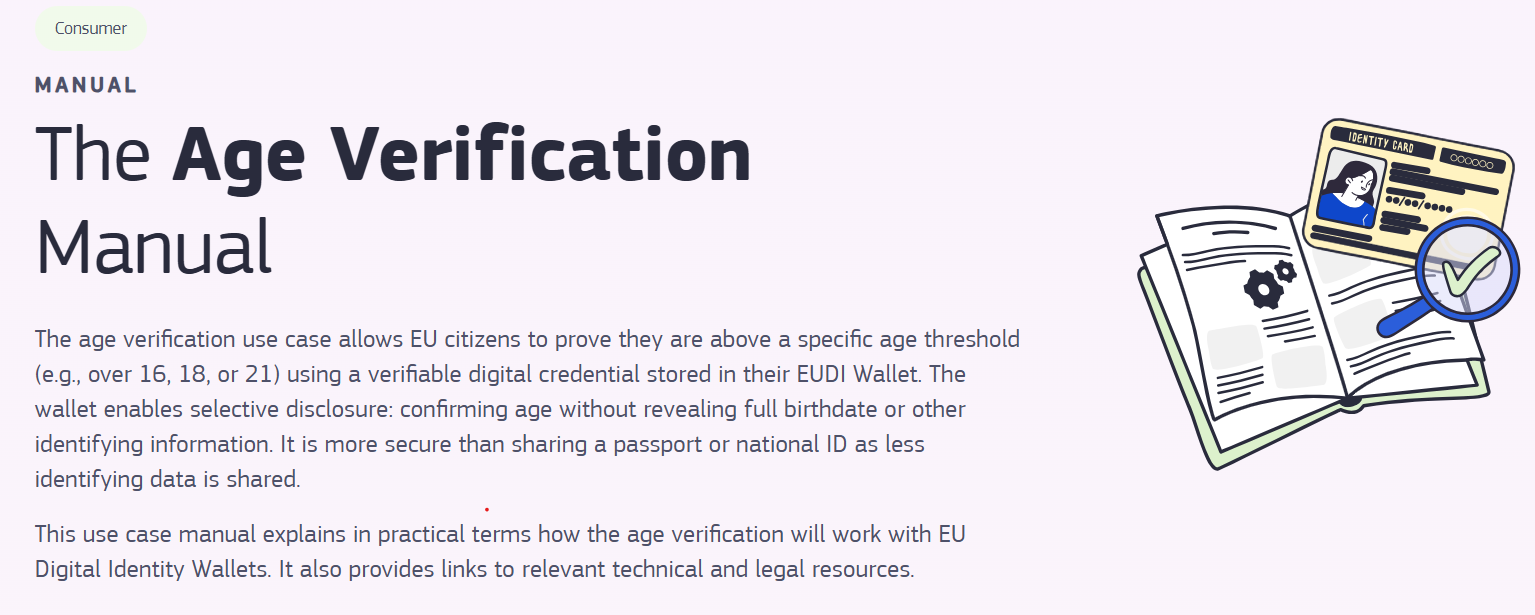
A Carteira de Identidade Digital da UE oferece suporte à divulgação seletiva. Fonte: Comissão Europeia
Portanto, tudo se resume a quem controla a credencial em última instância. Se uma pessoa gera uma prova com preservação da privacidade, mas essa prova está vinculada a uma conta no banco de dados de outra pessoa, ela continua dependente de um intermediário centralizado.
As regras não são tão claras quanto você pode imaginar
Em muitos casos, as regras não exigem de fato o armazenamento de dados de identificação — isso é mais uma convenção, porque é assim que sempre foi feito.
A orientação do Grupo de Ação Financeira (GAFI) explicitamente considera como os sistemas de identidade digital podem ser usados para realizar a devida diligência do cliente, em vez de exigir que as instituições dependam de documentos físicos de identidade.
As recomendações da FATF também funcionam como uma estrutura baseada em riscos, deixando que cada país implemente os padrões por meio de seus próprios sistemas jurídicos e regulatórios.
“Em muitos regimes, a regra é que você deve verificar a identidade e manter registros dessa verificação, não que deva guardar para sempre a imagem bruta do documento”, diz McMullen.
Isso significa que uma atestação verificável criptograficamente, acompanhada de um registro que mostre que a verificação relevante foi realizada, poderia ser suficiente para cumprir as exigências sem criar outra cópia permanente do documento de identidade.
Mas, como a orientação é “ambígua”, diz McMullen, as instituições simplesmente optam por guardar tudo, porque suas equipes de compliance sabem que auditores e examinadores aceitarão isso.
Em outras palavras, mesmo que as regras tecnicamente permitam uma abordagem diferente, ninguém está disposto a ser o primeiro a correr esse risco, como explica Ward:
“Existe um instinto na regulamentação de que mais informações significam mais controle e, portanto, mais segurança.”
É difícil imaginar que isso mude, a menos que as regras sejam alteradas para permitir explicitamente provas de conhecimento zero. E, embora nenhum sistema seja perfeito, pelo menos a tecnologia ZK evita a necessidade de coletar e reter tantas informações confidenciais. Como diz McMullen:
“Você não pode perder aquilo que nunca teve.”
Revista: 10 dos maiores mistérios não solucionados das criptomoedas
A Cointelegraph publica reportagens longas, análises e jornalismo narrativo produzidos pela equipe editorial interna da Cointelegraph, com conhecimento especializado no assunto. Todos os artigos são editados e revisados pelos editores da Cointelegraph de acordo com nossos padrões editoriais. Alguns artigos contêm links de afiliados, pelos quais a Cointelegraph pode receber comissão. Essas relações não influenciam quais produtos avaliamos nem nossas conclusões editoriais. O conteúdo publicado aqui não constitui aconselhamento financeiro, jurídico ou de investimento. Os leitores devem fazer sua própria pesquisa e consultar profissionais qualificados quando apropriado. A Cointelegraph mantém total independência editorial.
Mais sobre o assunto