
 Escrito por Zoltan VardaiRedatorRevisado por Robert LakinEditor
Falha do PHP mostra que o “apocalipse das vulnerabilidades” causado pela IA está dentro do cronograma: CEO da Immunefi
Últimas NotíciasPublicado26 de out. de 2026
Mitchell Amador alertou os usuários da internet de que sites podem continuar comprometidos por semanas, especialmente sites menores que demoram mais para adotar as atualizações de emergência.
Os usuários da internet continuam vulneráveis a explorações cibernéticas decorrentes da vulnerabilidade do PHP, especialmente por meio de sites menores que podem levar semanas para adotar a atualização disponibilizada na última quarta-feira, segundo Mitchell Amador, CEO da plataforma de recompensas por bugs Immunefi.
“Este é o apocalipse das vulnerabilidades” ocorrendo dentro do cronograma: encontrar vulnerabilidades ficou barato, mas corrigi-las continua caro, disse Amador ao Cointelegraph.
“Nas próximas semanas, trate qualquer site em que você fizer login como se ele já pudesse estar comprometido”, disse Amador, alertando os usuários a evitar reutilizar senhas e a ter cautela ao conectar suas carteiras de criptomoedas a sites. Ele também incentivou os usuários a revogar aprovações de tokens não reconhecidas.
Os comentários foram feitos quase uma semana depois que a Fundação PHP reconheceu ter adiado a correção de uma falha crítica de segurança identificada pela primeira vez em 2024, devido à escassez de recursos. Desenvolvedores do PHP lançaram correções emergenciais para duas vulnerabilidades críticas no mesmo dia, mas os sites ainda precisam fazer a atualização de forma independente.
Em uma entrevista publicada pelo Cointelegraph em junho, Amador alertou que a proliferação de modelos de IA de fronteira mudou o cenário da cibersegurança a favor dos invasores, causando um “apocalipse das vulnerabilidades” que levou ao ressurgimento dos hacks em finanças descentralizadas (DeFi).
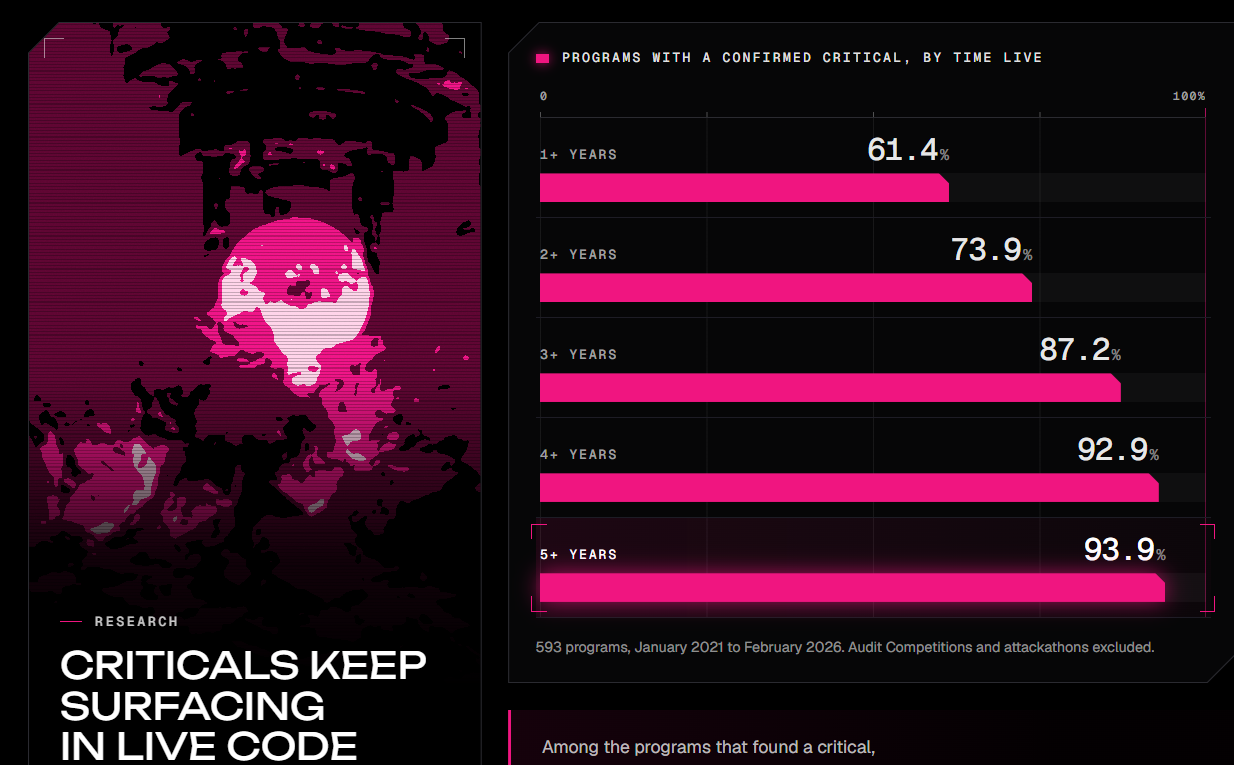
Porcentagem de programas com uma vulnerabilidade crítica confirmada ao longo do tempo em operação.
Fonte: Immunefi
A Immunefi é a maior plataforma de recompensas por bugs do mundo e já pagou US$ 140 milhões em recompensas por bugs em 650 protocolos, segundo sua página inicial.
Relacionado: Cysic oferece uma recompensa de 10%, e hacker despeja o saque na Tornado Cash
Falha no PHP atraiu milhões de tentativas de exploração em poucas horas
Segundo o CEO da Cloudflare, Matthew Prince, a rede registrou milhões de tentativas de exploração nas 24 horas após as vulnerabilidades do PHP serem reveladas publicamente e milhares de tentativas antes mesmo da divulgação, escreveu ele em uma publicação no X na quinta-feira.
Cerca de um em cada cinco sites no mundo direciona tráfego pela Cloudflare, segundo a empresa de infraestrutura da internet, que ajuda os sites a carregar mais rápido e a proteger os usuários contra ameaças cibernéticas.
O serviço de pesquisa W3Techs estima que o PHP é usado por cerca de 69% dos sites cuja linguagem de programação do lado do servidor é conhecida. As vulnerabilidades podem permitir que invasores espalhem malware ou injetem scripts maliciosos em sites de todo o mundo.
A Divisão Cibernética do FBI também alertou que as vulnerabilidades podem permitir que agentes mal-intencionados “executem código remotamente no núcleo do PHP, potencialmente comprometendo dados e redes confidenciais”, segundo uma publicação no X na quarta-feira.
Revista: Como uma mensagem de “número errado” se transformou em um golpe de cripto de US$ 3,4 milhões
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto