
 Escrito por Adrian ZmudzinskiRedatorRevisado por Bryan O'SheaEditor
Incidente da Lighter expõe riscos que vão além dos controles de saque
Últimas NotíciasPublicado17 de nov. de 2026
As plataformas de criptomoedas precisam impor limites aplicáveis a todas as rotas que uma chave de API pode usar para transferir valor, incluindo negociações, transferências internas e pools compartilhados.
Um incidente recente em que mais de US$ 10 milhões foram drenados de uma exchange descentralizada de futuros perpétuos mostra as deficiências de concentrar a segurança nos controles de saque
Segundo o post-mortem da Lighter, um invasor usou chaves de API comprometidas para mover fundos para um pool público e resgatar cotas mantidas por meio de outra conta. A Bitquery rastreou um saque de 10,39 milhões de USDC. A exchange disse que seu protocolo e seus contratos inteligentes não foram afetados.
Agora, a Lighter exige assinaturas de carteira para transferências para pools públicos e tornou não públicas as assinaturas de chaves de API. A empresa também planeja listas de permissões de IP e permissões configuráveis para chaves individuais.
Desde então, a Lighter restaurou os depósitos e saques e também devolveu cerca de US$ 5 milhões em USDC (USDC) ao trader afetado.
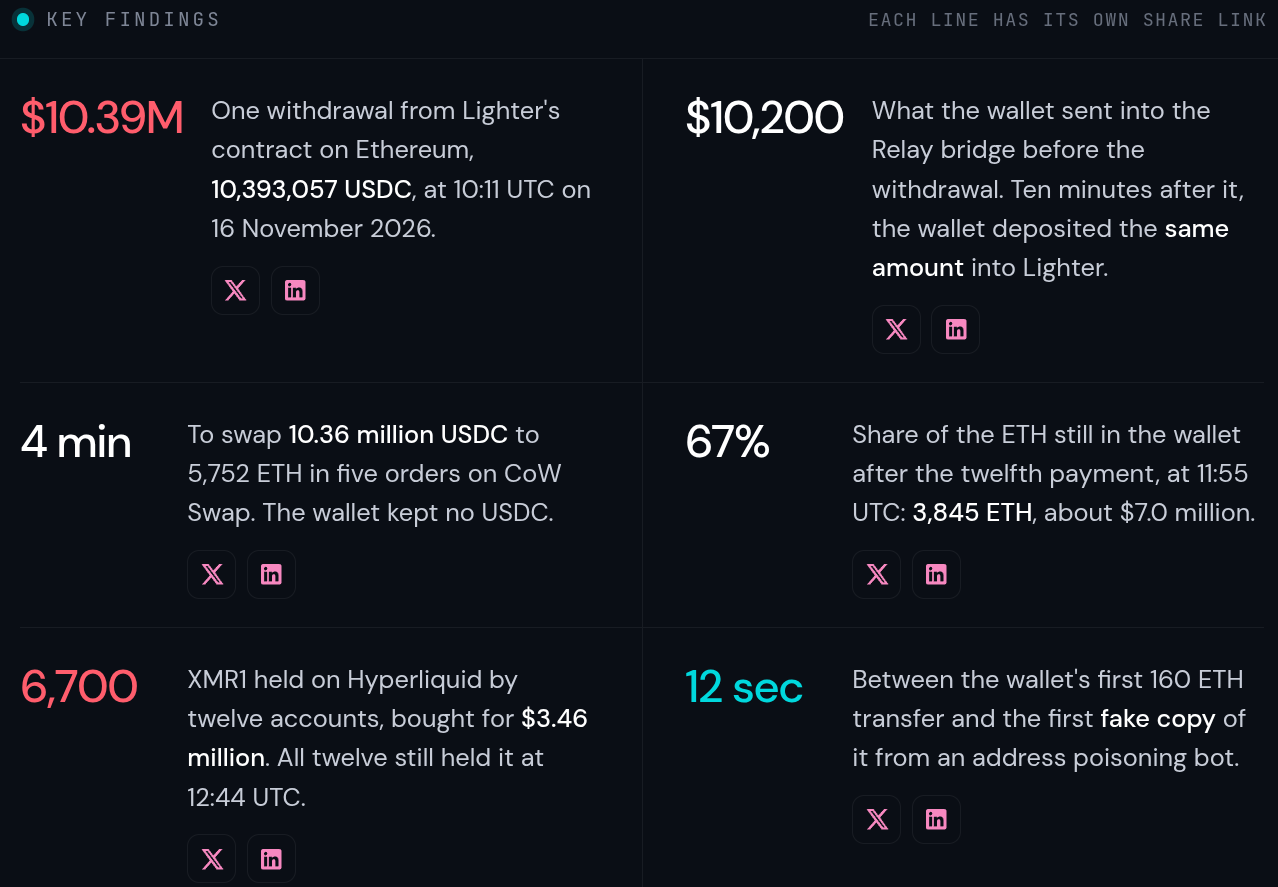
Infográfico sobre o incidente da Lighter. Fonte: Bitquery
O incidente destaca como as análises de cibersegurança precisam ir além das vulnerabilidades de contratos inteligentes. Também é importante considerar a diferença entre as permissões concedidas por um sistema e as consequências financeiras que essas permissões permitem.
Relacionado: Google diz que hackers usam agentes de IA para encontrar e explorar falhas de software
O risco real associado a uma credencial depende dos saldos que ela pode alcançar, das transações que pode iniciar e das exposições que pode criar. O fato de ela poder sacar ativos e os destinos para os quais pode enviá-los são apenas dois entre muitos fatores. Como a Lighter afirmou em seu post-mortem:
“Uma chave que pode negociar ainda pode fazer você perder dinheiro se outra pessoa estiver com ela.”
Isso significa que o usuário precisa estabelecer um mandato claro para cada credencial. O mandato pode especificar contas acessíveis, mercados permitidos, tamanhos de ordens, tolerâncias de preço e exposição agregada. Transferir capital para um pool compartilhado ou ampliar esses limites pode exigir uma autorização separada.
A mesma lógica se aplica a assinaturas adicionais. Uma segunda assinatura oferece proteção significativa quando seu processo de aprovação avalia de forma independente o efeito financeiro da transação.
Para ler a análise completa sobre como as permissões de DEX vão além dos saques, inscreva-se na newsletter Daybreak.
Revista: Bitcoin a US$ 1 milhão até 2030? “Quase certamente não”, diz Qureshi, da Dragonfly
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto