 Escrito por Ezra ReguerraRedatorRevisado por Bryan O'SheaEditor
Hackers ligados a Estados impulsionam alta de 420% no malware on-chain, aponta a Chainalysis
Últimas NotíciasPublicado17 de set. de 2026
Hackers ligados à Coreia do Norte usaram Tron, Aptos e BNB Chain para manter a infraestrutura de malware, enquanto atores suspeitos de ligação com o Irã incorporaram instruções em transações de Bitcoin.

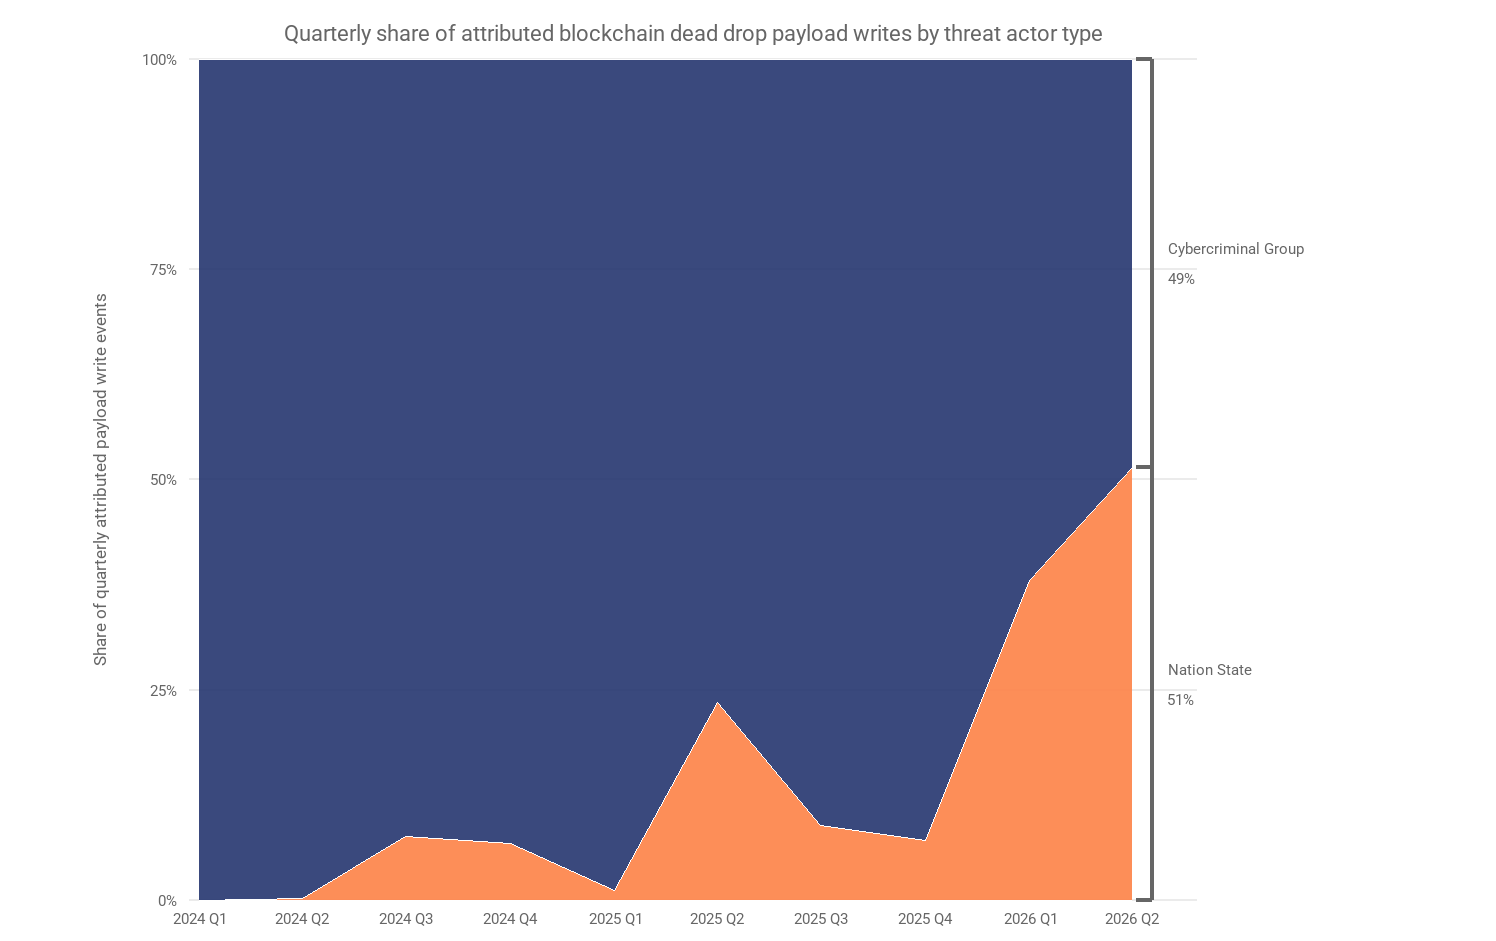
Hackers ligados a Estados responderam por cerca de dois terços da nova atividade a cada trimestre, enquanto o número de vezes que invasores armazenaram instruções de malware ou informações de infraestrutura em blockchains públicas aumentou 420% nos últimos 12 meses, de acordo com um relatório da Chainalysis.
A Chainalysis identificou operadores ligados à Coreia do Norte e ao Irã entre os atores estatais que adotaram a técnica. Em uma das conclusões do relatório, a empresa de análise vinculou a atividade anteriormente não atribuída que abrangia Tron, Aptos e BNB Smart Chain (BSC) ao UNC5342, um grupo ligado à Coreia do Norte monitorado pelo Google Threat Intelligence.
Ponteiros codificados em transações da Tron e da Aptos direcionavam dispositivos infectados para a mesma transação na BSC, com a Tron servindo como primeira rota e a Aptos como alternativa, informou a Chainalysis. A transação na BSC continha endereços de servidores criptografados e dados de configuração que conectavam dispositivos comprometidos a uma infraestrutura off-chain usada para acesso remoto e roubo de dados.
A Chainalysis afirmou que o uso de blockchains públicas aumenta a durabilidade das campanhas de malware porque as informações armazenadas permanecem acessíveis depois que domínios, servidores ou repositórios de código são derrubados. Em 2025, hackers norte-coreanos usaram uma técnica semelhante chamada EtherHiding para inserir código que rouba criptomoedas em contratos inteligentes.
Ferramentas de IA aceleram escritas maliciosas
A empresa também registrou um aumento de 440% nas escritas maliciosas em blockchain desde julho de 2025, quando afirmou que modelos chineses de inteligência artificial de código aberto e alta capacidade se tornaram capazes de produzir código malicioso com salvaguardas limitadas.
Eric Jardine, líder de pesquisa sobre crimes cibernéticos da Chainalysis, disse à Cointelegraph que encontraram uma “associação clara em um determinado momento”, mas não puderam provar que os atores que publicaram as transações e os contratos maliciosos haviam usado os modelos para aumentar sua produção.
Relacionado: Irã flexibiliza regras cambiais para contornar sanções dos EUA com cripto: relatório
Atores ligados ao Irã inseriram instruções de malware no Bitcoin
A Chainalysis também identificou atores de ameaças que suspeita estarem ligados ao Ministério da Inteligência do Irã e que gravaram dados codificados de roteamento de comando e controle na blockchain do Bitcoin.
A empresa disse que sua avaliação se baseou na família do malware, no método de decodificação, no momento e na infraestrutura de servidores associados a operações iranianas já relatadas, e não apenas na atividade na blockchain.
Segundo o relatório, carteiras controladas pelos atacantes enviaram pequenos pagamentos para um endereço conhecido de Bitcoin com vínculos históricos com o criador do Bitcoin, Satoshi Nakamoto. A Chainalysis disse que o endereço não tinha conexão com os atacantes e servia como um local público permanente que dispositivos infectados podiam consultar para obter instruções atualizadas.
Os atacantes poderiam alterar sua infraestrutura de servidores publicando outra transação de Bitcoin, após o que os dispositivos infectados recuperariam automaticamente as novas informações. Depois que o malware obtinha essas instruções, a operação passava a ocorrer off-chain para atividades que poderiam incluir acesso remoto, roubo de credenciais e entrega de malware adicional.
Revista: Roubos de identidade na Revolut destacam os perigos do KYC: veja como corrigir
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto