Falsos recrutadores norte-coreanos infectam 30 mil dispositivos e roubam US$ 10,7 milhões em criptomoedas
Últimas NotíciasPublicado21 de set. de 2026
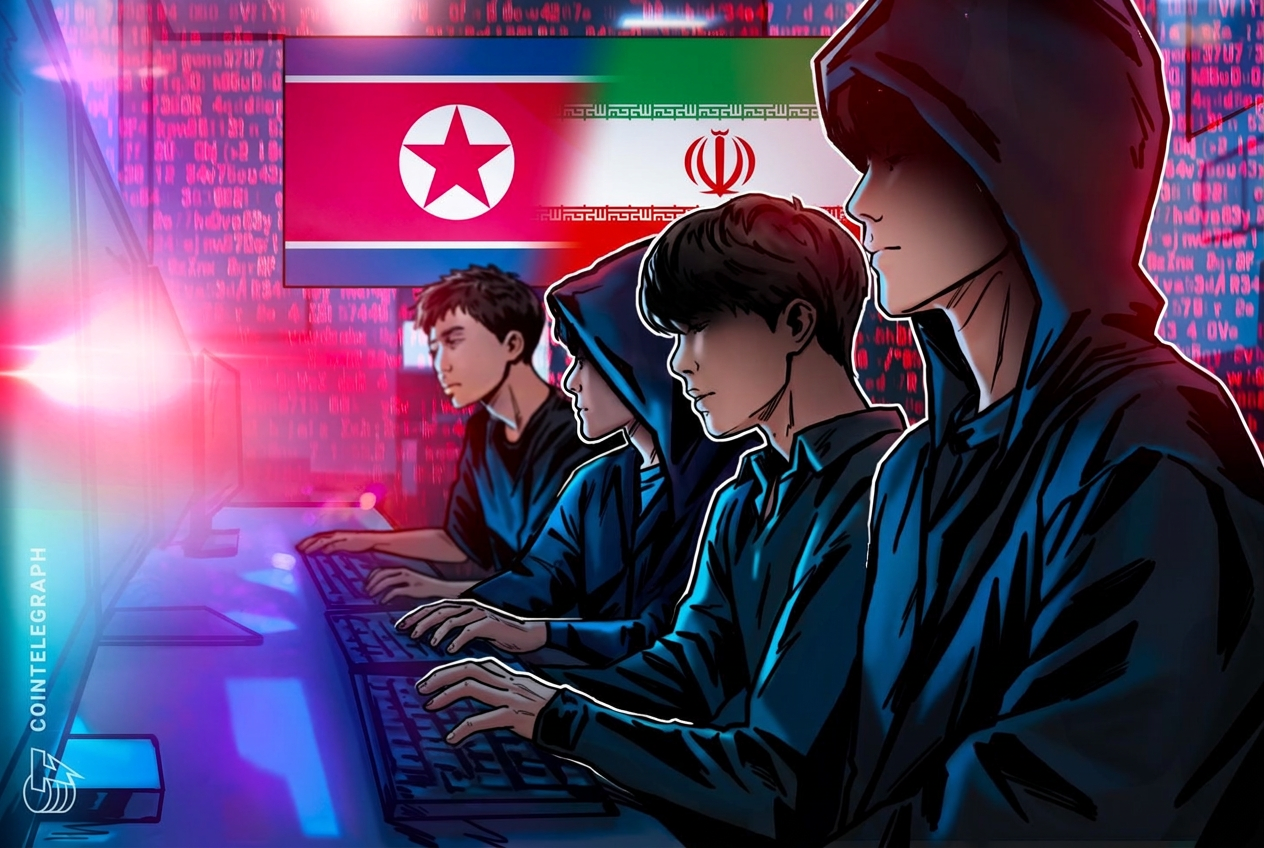
O grupo cibernético norte-coreano WaterPlum visou desenvolvedores com falsas vagas em empresas de criptomoedas, IA e NFT, infectando pelo menos 30 mil dispositivos em mais de 100 países.

O grupo hacker norte-coreano WaterPlum roubou pelo menos US$ 10,7 milhões ao se passar por recrutadores de empresas legítimas de criptomoedas e IA, atacando candidatos a emprego desavisados com malware.
O grupo, também conhecido como Contagious Interview, tem como alvo desenvolvedores de software e profissionais de TI em todo o mundo, de acordo com um alerta conjunto do Japão, da Alemanha, da Austrália e dos EUA. As autoridades afirmaram que os falsos recrutadores se passaram por empresas legítimas de IA, criptomoedas ou tokens não fungíveis (NFTs) e também usaram serviços de recrutamento.
“Os principais alvos eram designers de sites, engenheiros e especialistas individuais em criptomoedas, blockchain e tecnologias Web3”, acrescentaram.
O alerta também vincula o WaterPlum à campanha mais ampla da Coreia do Norte de inserir trabalhadores de TI em empresas estrangeiras, com as autoridades japonesas e americanas avaliando que os agentes do WaterPlum e alguns trabalhadores norte-coreanos de TI operam sob o Departamento da Indústria de Munições da Coreia do Norte.
Segundo o alerta, o WaterPlum atraía candidatos a emprego por meio de plataformas de redes sociais, plataformas de emprego online, plataformas de trabalho sob demanda ou marketplaces de freelancers. Durante o processo de recrutamento, as vítimas eram instruídas a baixar e executar arquivos maliciosos disfarçados de tarefas de programação ou correções para erros de videoconferência.
Relacionado: Coreia do Norte usa talentos estrangeiros para ajudar a se infiltrar em empresas dos EUA: relatório
Depois que os agentes cibernéticos obtinham acesso por meio de uma porta dos fundos ao computador da vítima, usavam trojans de acesso remoto e malware de roubo de informações para exfiltrar dados confidenciais e criptomoedas.
As infecções bem-sucedidas também criam oportunidades para que os agentes do WaterPlum se infiltrem em organizações que empregam os desenvolvedores desavisados.
O WaterPlum infectou pelo menos 30 mil dispositivos em mais de 100 países, com fundos ou credenciais de contas extraídos de mais de 7 mil carteiras de criptomoedas entre dezembro de 2025 e julho de 2026.
No entanto, os danos podem ir além das criptomoedas roubadas. Documentos de identidade roubados permitem que trabalhadores norte-coreanos de TI se passem pelas vítimas e obtenham renda, e informações confidenciais poderiam ser usadas para extorsão, afirmou o alerta.
O alerta descreveu um caso em que um suposto trabalhador norte-coreano de TI se candidatou a uma vaga de engenharia em uma exchange japonesa de criptomoedas usando um currículo falsificado. A exchange rejeitou o candidato depois de encontrar discrepâncias durante a entrevista, incluindo a incapacidade de explicar detalhadamente as habilidades listadas em seu currículo.
Um caso mais recente ocorreu em julho, quando a Cointelegraph informou que a Consensys havia contratado, sem saber, um desenvolvedor ligado à Coreia do Norte como consultor. A empresa disse à Cointelegraph que encerrou o acesso do consultor depois de descobrir a ameaça, e uma investigação não encontrou roubo de ativos ou dados, implantação de código malicioso nem impacto na segurança dos usuários.
A campanha relatada é o exemplo mais recente do uso persistente, pela Coreia do Norte, do roubo de criptomoedas para levantar fundos, apesar de anos de alertas e medidas de repressão. O FBI responsabilizou a Coreia do Norte pelo roubo de US$ 1,5 bilhão da Bybit em fevereiro de 2025, enquanto as autoridades americanas têm alertado sobre seus trabalhadores de TI infiltrados desde pelo menos 2018.
Revista: Coreia do Norte impulsiona alta de malware on-chain, CoinEx fecha: Asia Express
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto