 Escrito por Christina CombenEditorRevisado por Andrew FentonEditor
Outubro Negro da cibersegurança: como se proteger
RevistaPublicado28 de out. de 2026
A cada dia surgem notícias de outro ataque impulsionado por IA ou de uma vulnerabilidade recém-descoberta. Veja o que está acontecendo e como pessoas comuns podem se proteger online.
Os profissionais de cibersegurança estão tendo um mês brutal.
O que vem sendo chamado de Outubro Negro nem sequer terminou, e já provocou várias dezenas de grandes ataques cibernéticos e vulnerabilidades identificadas por IA em toda a internet.
Quando vulnerabilidades críticas no PHP, a linguagem de programação usada por cerca de 70% dos sites, foram descobertas com a ajuda de ferramentas de IA e divulgadas pela PHP Foundation em 21 de outubro, começou a corrida para corrigir os servidores em todo o mundo.
A provedora de serviços em nuvem Cloudflare relatou milhões de tentativas de explorar a vulnerabilidade após sua divulgação, depois de milhares de tentativas nas horas anteriores.
Alguns países, incluindo França e Finlândia, suspenderam temporariamente o acesso a determinados sites, enquanto a Agência de Segurança Nacional dos EUA (NSA) alertou as organizações para corrigirem as falhas imediatamente ou tirarem do ar os sistemas afetados.
“Estamos no Armagedom da segurança agora”, disse o fundador da NEAR, Illia Polosukhin. O principal assessor de segurança da Anthropic, Jason Clinton, alertou que, “por pior que as coisas tenham ficado nos últimos quatro dias, elas vão piorar muito antes de melhorar”.
Os cidadãos do Reino Unido também estão sendo incentivados a “estarem preparados” para uma emergência, como condições meteorológicas severas ou ataques cibernéticos, que poderiam interromper o acesso a infraestruturas críticas, como água, eletricidade ou internet. Instalações militares dos EUA foram instruídas a se preparar para 90 dias de operação independente no âmbito da iniciativa FORTRESS.
Houston, temos um problema?
Além de correr para estocar comida enlatada e walkie-talkies, há algo mais que pessoas comuns possam fazer para reduzir sua exposição?
Então, quão grave é realmente o Outubro Negro?
“É realmente grave. Parece que o restante da internet está despertando para a realidade que enfrentávamos há três meses”, disse à Magazine Rob Hamilton, pesquisador de segurança do Bitcoin envolvido na Bitcoin Red Team.
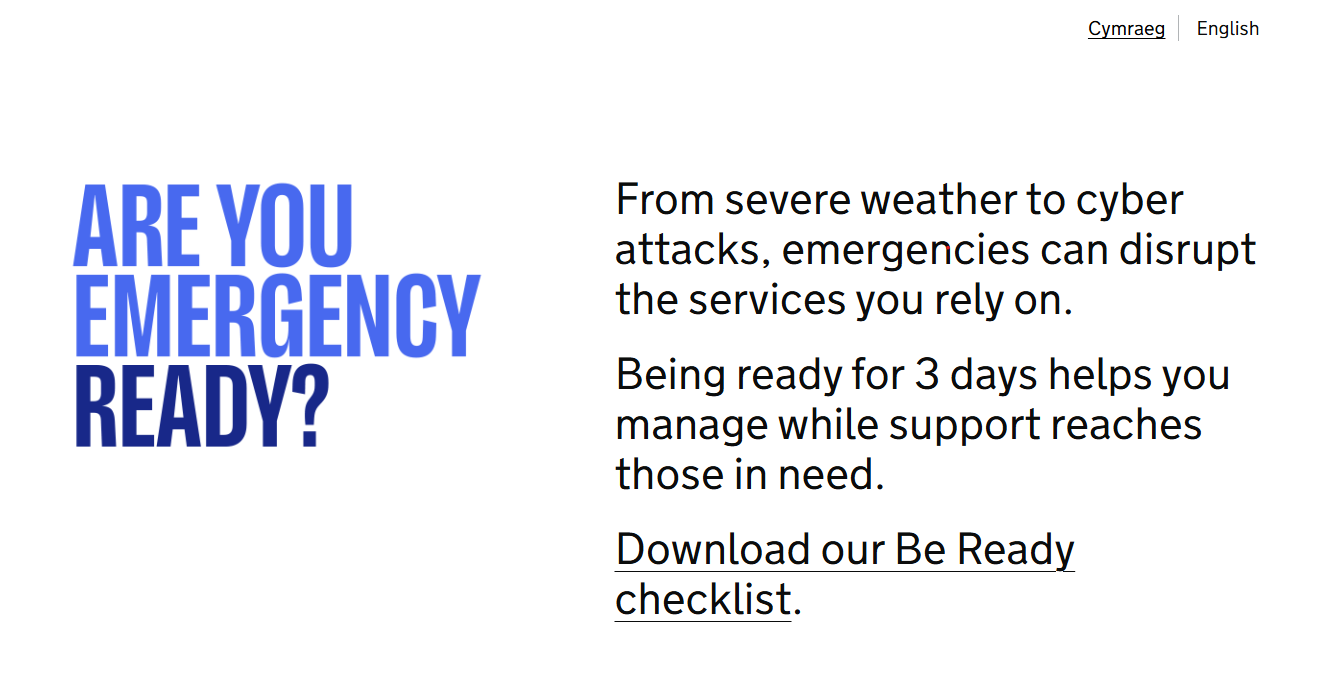
O governo do Reino Unido está incentivando os cidadãos a estarem preparados para uma emergência. Fonte: gov.uk
Na última semana, aproximadamente, a plataforma de nuvem Railway divulgou que um invasor acessou e descriptografou credenciais de clientes e chaves de API, aparentemente tendo como alvo provedores de IA.
Relacionado: A França é o lugar mais perigoso do mundo para bitcoiners: 90 ataques em 7 meses
A gigante de testes médicos Quest Diagnostics confirmou uma violação de dados privados de saúde de pacientes, enquanto a empresa indiana de segurança eMudhra foi identificada como tendo oito autoridades certificadoras digitais com chaves fracas, o que poderia ter permitido que invasores se passassem por sites confiáveis. Já a plataforma de hospedagem de código GitHub sofreu uma grande interrupção de serviço, destacando o quanto o mundo do software depende de infraestrutura compartilhada.
O diretor sênior de segurança do GitHub, Austin Devers, afirma que incidentes como esse são um “lembrete claro de que a confiabilidade exige trabalho constante”, porque o desenvolvimento moderno é “tão conectado”.
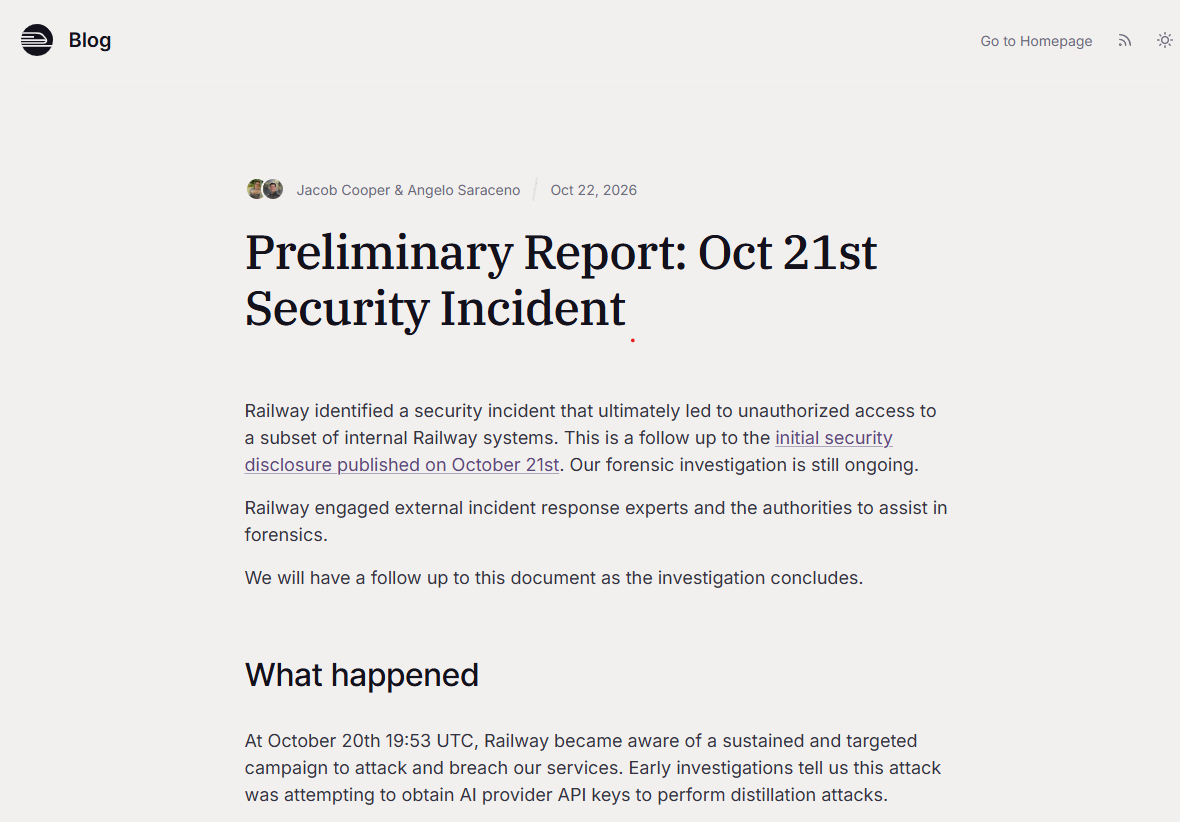
Incidente de segurança da Railway. Fonte: Railway
Jonathan Riss, analista de inteligência OSINT e de blockchain da empresa de segurança de blockchain CertiK, disse à Magazine:
“O que mais nos preocupa é como uma única fraqueza na infraestrutura compartilhada pode expor muitas organizações simultaneamente.”
Infelizmente, ele acrescenta que a capacidade da IA de encontrar vulnerabilidades não é acompanhada por uma capacidade equivalente de corrigi-las:
“Encontrar vulnerabilidades mais rapidamente não nos dá automaticamente a capacidade de resolvê-las mais rápido.”
Por que é provável que as coisas piorem
Uma das razões pelas quais o problema está piorando é que a IA mudou a economia da cibersegurança.
O que antes exigia recursos de Estados-nação e hackers sofisticados agora pode ser realizado por um adolescente em algum porão.
O empreendedor e investidor de IA Matt Shumer disse que a IA permite que usuários sem conhecimentos técnicos encontrem pontos fracos e os explorem, deixando os defensores “correndo para acompanhar”.
“Cada ponto fraco ainda precisa ser corrigido, testado e instalado em milhões de sistemas operados por pessoas que já estão sobrecarregadas.”
Devers afirma que as ferramentas de segurança assistidas por IA estão reduzindo “drasticamente” a barreira para “descobrir falhas complexas e profundamente arraigadas em bases de código amplamente utilizadas”.
Relacionado: Keystone afirma que violação de site expôs endereços de compradores de carteiras de hardware
O que pessoas comuns podem realmente fazer?
Há algumas medidas práticas que pessoas comuns podem tomar para se manter mais seguras online durante este período volátil.
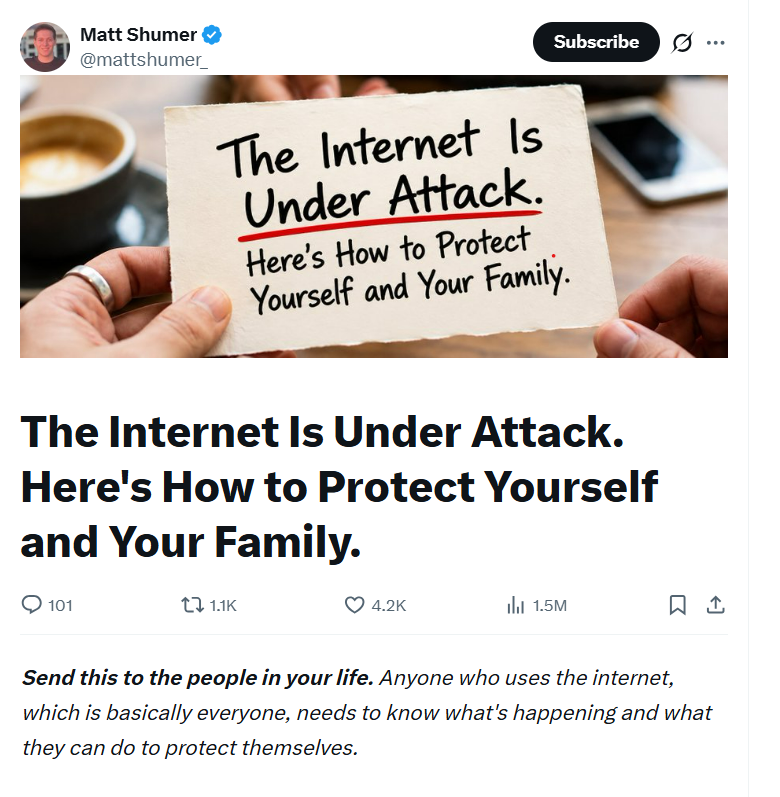
A internet está sob ataque. Fonte: Matt Shumer
Shumer recomenda ficar longe de sites que você não conhece e, definitivamente, não inserir senhas ou números de cartão em sites desconhecidos “até que isso passe”, já que sites menores são os “menos propensos a ter aplicado as correções”.
Exclua os aplicativos que você não usa e desconecte os dispositivos inteligentes de que não precisa. Mantenha algum dinheiro em espécie em casa e mantimentos suficientes para alguns dias, “se quiser ser extremamente cuidadoso”.
Devers afirma que a melhor defesa é “bloquear os pontos de acesso pessoais e manter pequenas as pegadas digitais em geral”. Ative a autenticação multifator (MFA) em todas as contas, de preferência usando um aplicativo autenticador ou uma chave de segurança de hardware em vez de mensagens de texto.
“Isso funciona como um disjuntor e impede que hackers entrem na sua conta mesmo que o software subjacente esteja comprometido.”
Ele também afirma que nunca se deve reutilizar senhas. “Crie senhas fortes e exclusivas para cada site e, periodicamente, desconecte permissões antigas de aplicativos ou conexões de terceiros que você não usa mais.” Mantenha seus dispositivos e navegadores atualizados automaticamente:
“Enquanto as equipes das plataformas trabalham para corrigir problemas de segurança no nível da nuvem no back-end, manter seus dispositivos seguros garante que hackers não possam usar seu hardware pessoal como uma porta dos fundos para entrar em suas contas.”
Fazer ou não a autocustódia, eis a questão
Embora o aumento alarmante dos incidentes de segurança tenha levado alguns detentores de cripto a considerar alternativas e alguns especialistas a desaconselhar a autocustódia, outros, como o defensor do Bitcoin e diretor de segurança da Casa, Jameson Lopp, lembram aos usuários que isso elimina todo o propósito.
“Você só pode se beneficiar das propriedades únicas do Bitcoin quando mantém suas próprias chaves. [...] Abrir mão das suas chaves não faz o risco desaparecer, diz ele. Isso transfere o risco para algum lugar que você não consegue ver nem controlar.”
Riss recomenda separar pequenas quantias destinadas ao uso em uma carteira quente dos ativos mantidos a longo prazo em uma carteira de hardware e “ler de fato o que você está assinando, em vez de aprovar às cegas”.
Embora essas precauções possam reduzir sua vulnerabilidade a ataques, usuários comuns só conseguem proteger questões locais e têm pouca capacidade de afetar problemas mais amplos.
Você pode “reduzir o raio de impacto”, diz ele, “não impedir o comprometimento da infraestrutura”.
Assim, embora os usuários possam melhorar sua higiene cibernética, em última análise, “o ônus estrutural recai sobre as plataformas e os provedores”.
Revista: Golpista perde US$ 4,8 milhões armazenados em Ledgers adulteradas: Asia Express
A Cointelegraph publica reportagens longas, análises e jornalismo narrativo produzidos pela equipe editorial interna da Cointelegraph, com conhecimento especializado no assunto. Todos os artigos são editados e revisados pelos editores da Cointelegraph de acordo com nossos padrões editoriais. Alguns artigos contêm links de afiliados, pelos quais a Cointelegraph pode receber comissão. Essas relações não influenciam quais produtos avaliamos nem nossas conclusões editoriais. O conteúdo publicado aqui não constitui aconselhamento financeiro, jurídico ou de investimento. Os leitores devem fazer sua própria pesquisa e consultar profissionais qualificados quando apropriado. A Cointelegraph mantém total independência editorial.
Mais sobre o assunto