
 Escrito por Nate KostarRedatorRevisado por Bryan O'SheaEditor
Token Wrapped Monero desaba 99,8% em meio à suspeita de exploração de US$ 13,5 milhões
Últimas NotíciasPublicado20 de nov. de 2026
A Bitquery rastreou US$ 13,5 milhões em vendas suspeitas do token Wrapped Monero, enquanto seu operador atribuiu o incidente a uma violação de segurança e prometeu reembolsar os traders afetados.
Uma versão wrapped do Monero (XMR) caiu mais de 99% na Hyperliquid na sexta-feira, depois que uma carteira que recebeu tokens da conta do deployer vendeu aproximadamente US$ 13,5 milhões do ativo, segundo a empresa de análise de blockchain Bitquery.
O token, conhecido como XMR1, caiu de cerca de US$ 500 para US$ 1 em aproximadamente 30 minutos, uma queda de 99,8%, segundo a Bitquery. Tokens wrapped são projetados para representar outras criptomoedas em diferentes blockchains, permitindo que sejam negociados fora de suas redes nativas. O colapso afetou o XMR1, e não a criptomoeda nativa do Monero.
Segundo a análise on-chain da Bitquery, a carteira recebeu 5,2 milhões de tokens XMR1 da conta do deployer antes de vender aproximadamente US$ 13,5 milhões do ativo na sexta-feira.
A empresa rastreou US$ 13,28 milhões em USDC transferidos para a Arbitrum, onde US$ 13,22 milhões foram trocados por 7.467 Ether (ETH) por meio do CoW Protocol. A maior parte do ETH foi posteriormente transferida por uma ponte para a Ethereum.
A Bitquery também descobriu que recursos de quatro ataques ocorridos no início de novembro, envolvendo Across Protocol, Kava, Lighter e Safe, foram usados para comprar aproximadamente US$ 6,6 milhões em XMR1, aparentemente como uma rota para obter Monero nativo. A empresa disse não ter encontrado evidências on-chain que vinculassem esses incidentes à suposta exploração de sexta-feira.
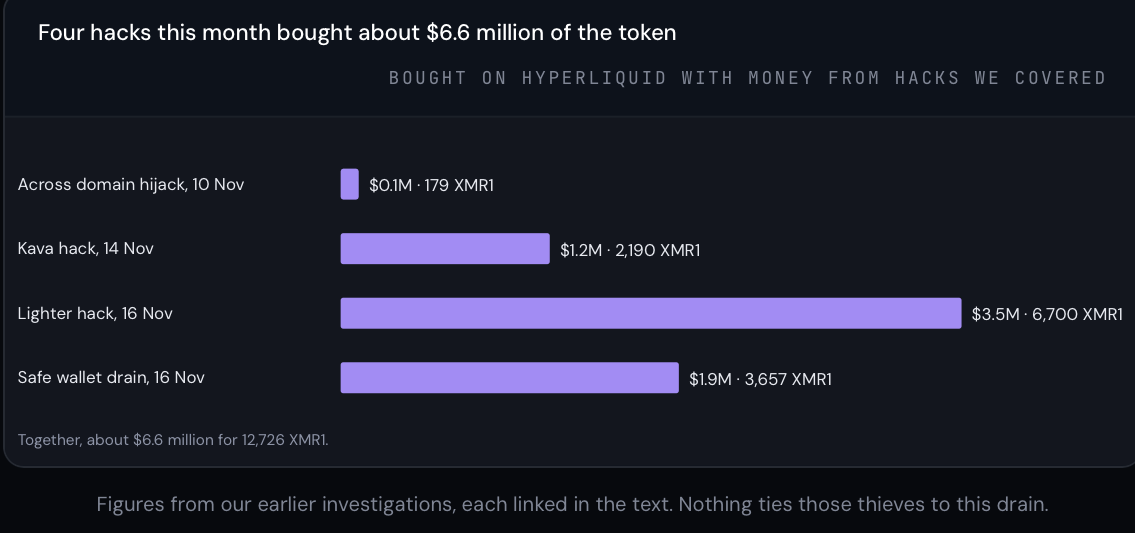
Valor das compras de XMR1 vinculadas a recursos de quatro ataques de novembro. Fonte: Bitquery
A Bitquery disse que sua investigação on-chain não conseguiu estabelecer como a chave privada da conta do deployer foi obtida nem quem a controlava durante as transferências, deixando sem confirmação as circunstâncias do suposto comprometimento.
Relacionado: Hacker da Binance movimenta quase US$ 600 milhões em ETH e encaminha recursos pela THORChain e pela Chainflip
Operador da Wagyu atribui colapso a suposta violação de infraestrutura
PerpetualCow, o operador pseudônimo da Wagyu, serviço por trás do XMR1, atribuiu o colapso a uma suposta violação da provedora de hospedagem 1984, alegando que dados de clientes e arquivos internos do servidor haviam sido expostos.
Segundo PerpetualCow, a chave do deployer do XMR1 estava armazenada em um servidor que foi posteriormente excluído, mas a provedora de hospedagem supostamente reteve registros e arquivos associados a ela.
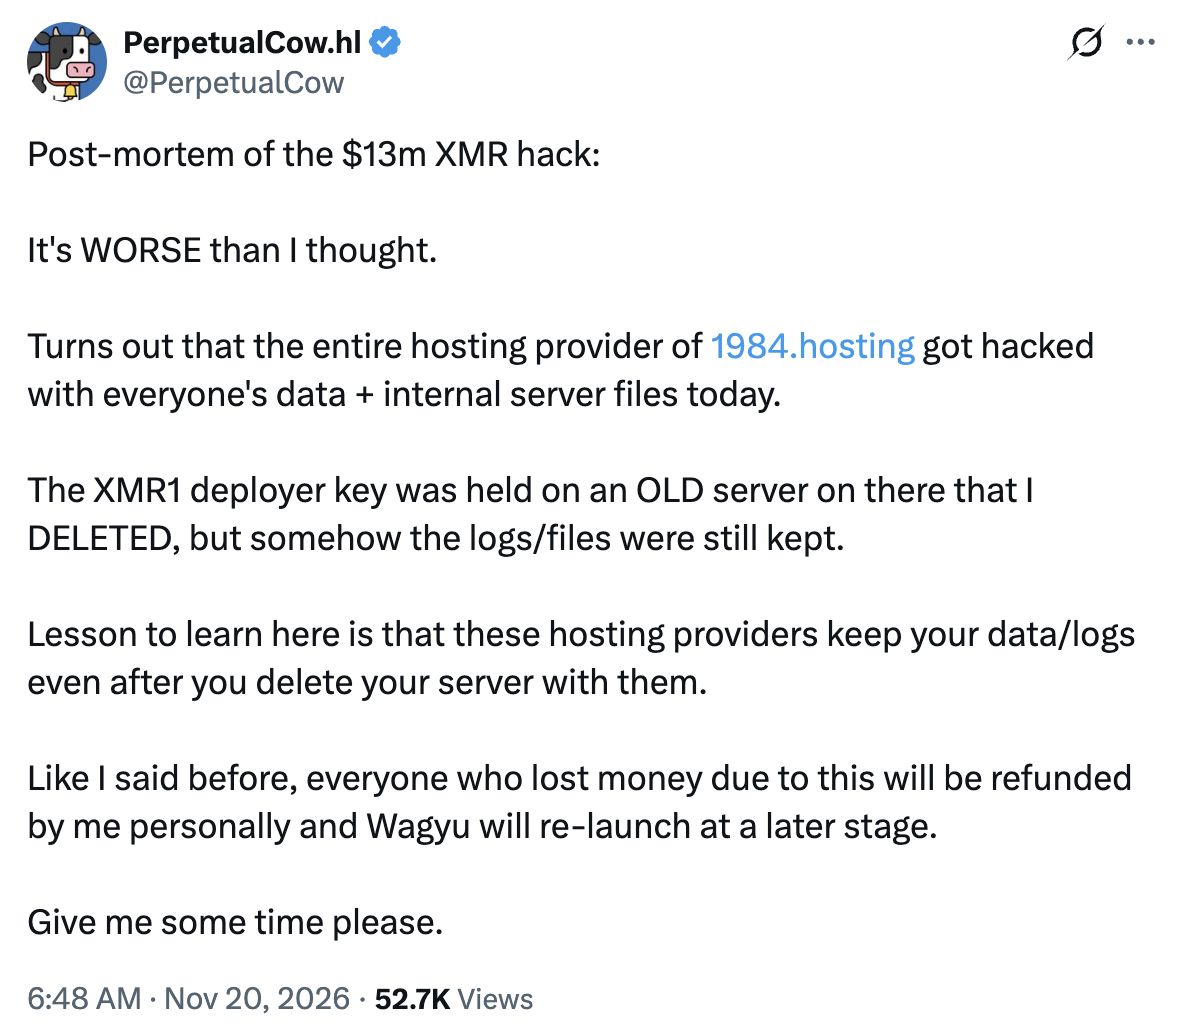
Fonte: Perpetual Cow
PerpetualCow também se comprometeu a reembolsar pessoalmente os traders afetados e disse que a Wagyu seria relançada posteriormente, embora nenhum cronograma tenha sido informado.
A Cointelegraph entrou em contato com o operador para obter mais detalhes sobre a suposta violação e os planos de reembolso, mas não havia recebido resposta até a publicação.
Revista: Ordem de congelamento de US$ 6,5 bilhões da Binance e Hong Kong ‘desconfiada’ da HYPE: Asia Express
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto