 Escrito por Vince QuillEx-redatorRevisado por Ana Paula PereiraEx-editor
Extensão do navegador da Trust Wallet fica fora do ar por 'bug' da Chrome Web Store, diz CEO
Últimas NotíciasPublicado2 de jan. de 2026
A atualização da Trust Wallet inclui um recurso para ajudar as vítimas do hack de Natal de US$ 7 milhões a enviar pedidos de reembolso por fundos perdidos.

A extensão de navegador da Trust Wallet na Google Chrome Web Store está “temporariamente indisponível”, atrasando o lançamento de uma nova versão que inclui ferramentas para vítimas de um hack recente, segundo a CEO da Trust Wallet, Eowyn Chen.
“Encontramos um bug da Chrome Web Store ao lançar uma nova versão”, disse Chen em uma publicação no X, acrescentando que o lançamento adiado inclui um recurso para ajudar as vítimas do hack do Dia de Natal a verificar e enviar seus pedidos de reembolso. Ela afirmou no domingo:
“Até agora, identificamos 2.596 endereços de carteira afetados. Desse grupo, recebemos cerca de 5.000 pedidos, o que indica um número significativo de envios falsos ou duplicados tentando acessar os reembolsos das vítimas.”
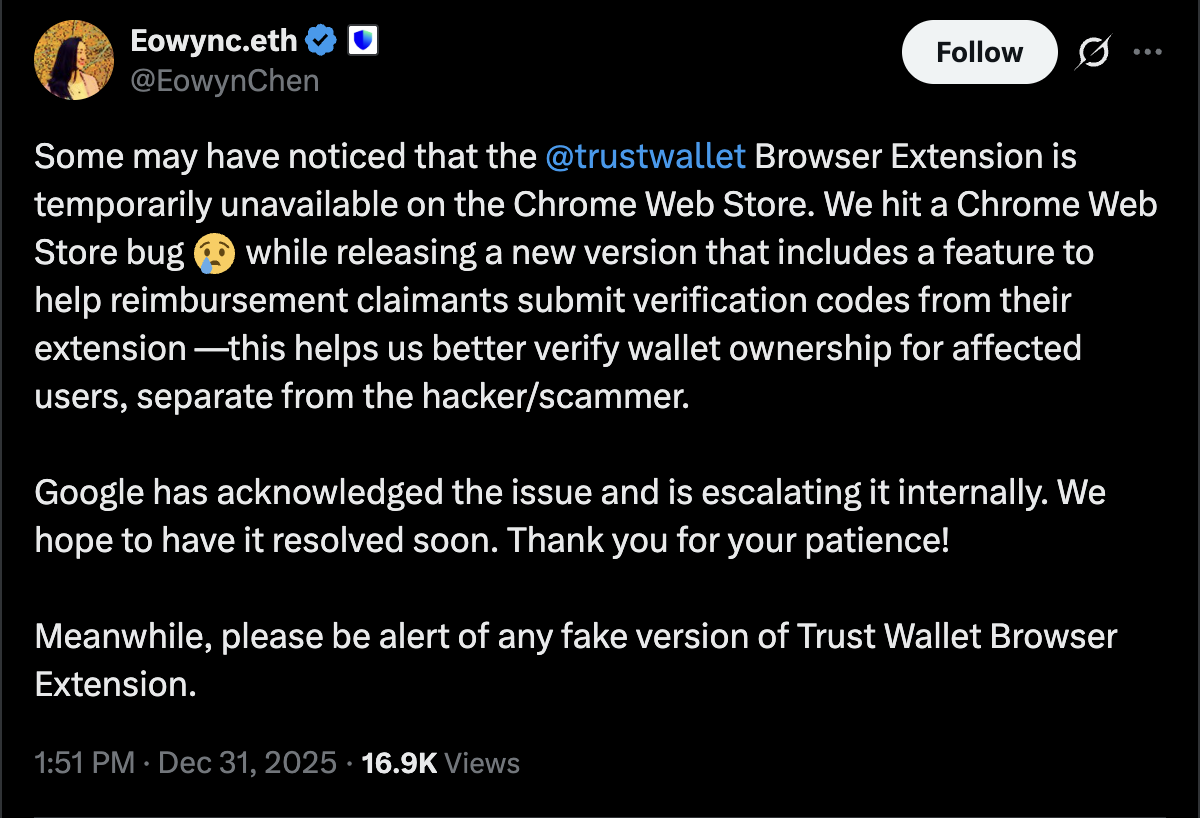
Fonte: Eowyn Chen
Chen também alertou os usuários para ficarem “atentos” a extensões falsas da Trust Wallet na Chrome Web Store até que a versão mais recente seja publicada.
A Trust Wallet foi hackeada no Natal, com mais de US$ 7 milhões em fundos de usuários drenados, valor que a Trust Wallet concordou em reembolsar às partes prejudicadas. O incidente destaca o perigo das extensões de navegador de carteiras de criptomoedas e das hot wallets conectadas à internet.
Trust Wallet divulga relatório pós-incidente; CZ diz que hacker pode ter sido um insider
O invasor provavelmente comprometeu a carteira por meio da exploração da cadeia de suprimentos “Sha1-Hulud”, que afetou toda a indústria de criptomoedas ao comprometer pacotes de software npm usados por desenvolvedores de aplicações de blockchain, de acordo com o relatório do incidente da Trust Wallet.
Os “segredos” de desenvolvimento da Trust Wallet no GitHub vazaram no incidente Sha1-Hulud, o que deu ao agente da ameaça acesso ao código-fonte da extensão de navegador da Trust Wallet e à chave da interface de programação de aplicações (API) da Chrome Web Store, segundo o relatório.
Em seguida, o hacker usou a chave da API para enviar uma versão maliciosa da extensão de navegador da Trust Wallet para a Chrome Web Store, de acordo com o relatório.
“Esse tipo de ‘hack’ não é natural. As chances de ter sido um insider são altas”, disse o assessor intergovernamental de blockchain Anndy Lian após o ataque.
O cofundador da Binance, CZ, concordou que o hacker provavelmente foi um insider devido à familiaridade com o código da Trust Wallet.
A Cointelegraph está comprometida com um jornalismo independente e transparente. Este artigo de notícias é produzido de acordo com a Política Editorial da Cointelegraph e tem como objetivo fornecer informações precisas e oportunas. Os leitores são incentivados a verificar as informações de forma independente. Leia a nossa Política Editorial https://cointelegraph.com.br/editorial-policy
Mais sobre o assunto