Veja o que aconteceu hoje no universo cripto
há 57 minutos

 Escrito por Helen PartzRedatorRevisado por Yohan YuEditor
A Ledger foi contatada sobre os riscos de carteiras de hardware adulteradas meses antes de sua mais recente crise de segurança, e o ex-CEO da Mt. Gox, Mark Karpelès, questiona sua resposta.
Segundo Mark Karpelès, ex-CEO da exchange de Bitcoin que faliu, a Mt. Gox, a fabricante francesa de carteiras de hardware Ledger recebeu vários relatos de implantes de hardware maliciosos meses antes de sua mais recente crise de segurança.
Karpelès disse ao Cointelegraph que tinha conhecimento de pelo menos duas pessoas que contataram a Ledger sobre dispositivos adulterados desde dezembro de 2025. Karpelès afirmou não ter encontrado nenhum alerta público emitido pela Ledger em resposta.
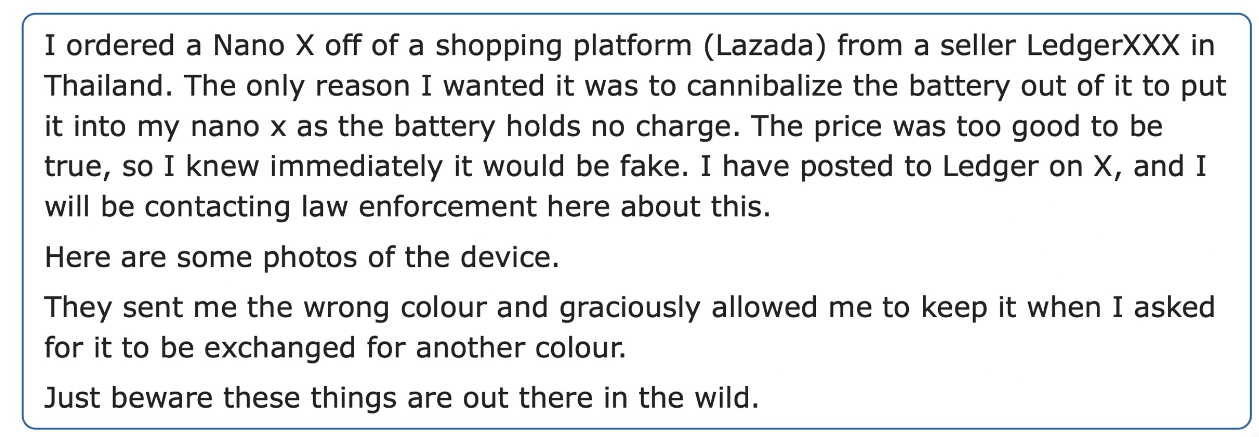
Joe Grand, pesquisador de segurança, disse ao Cointelegraph que alertou a Ledger em 4 de março de 2026 sobre um implante malicioso em uma Nano X comprada no marketplace online Lazada Thailand em agosto de 2025.
Grand disse que a Ledger reconheceu suas descobertas e afirmou que estava investigando internamente, mas criticou a empresa por não alertar proativamente os clientes sobre a ameaça.
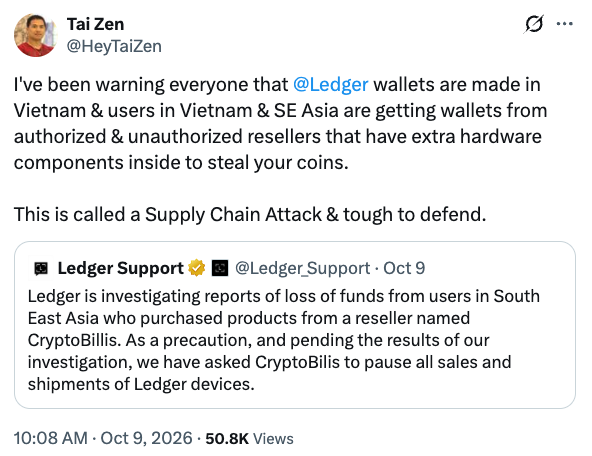
O educador vietnamita de criptomoedas Tai Zen contatou a Ledger sobre um possível implante em uma carteira de hardware em dezembro de 2025, segundo Mark Karpelès. Fonte: Tai Zen
A crise de segurança em curso da Ledger veio à tona em 9 de outubro, quando foram relatadas perdas em criptomoedas envolvendo carteiras vendidas pela CryptoBilis, uma revendedora autorizada no Sudeste Asiático. A Ledger confirmou que um dispositivo afetado continha um implante não autorizado.
A Ledger se recusou a comentar quando questionada sobre como tratou a divulgação de Grand e encaminhou o Cointelegraph para suas declarações públicas no X.
“Talvez seja normal que a Ledger não responda a um único caso de um implante encontrado em uma Ledger comprada de um revendedor duvidoso”, disse Karpelès. Ele acrescentou:
“No entanto, o número crescente de relatos que eles devem ter recebido, e a qualidade e a tecnologia cada vez maiores utilizadas, deveriam tê-los alertado o suficiente para agir e, no mínimo, lembrar os clientes de terem cuidado.”
Em uma apresentação compartilhada com o Cointelegraph, Grand identificou o vendedor da Ledger adulterada como “LedgerXXX” na Lazada. No momento da redação, a LedgerXXX não está listada como revendedora autorizada na Tailândia, embora a loja da Ledger na Lazada esteja.
O Cointelegraph buscou esclarecimentos tanto com Grand quanto com a Ledger sobre a identidade do vendedor e seu status de autorização quando o dispositivo foi comprado.
Archie, chefe de vendas da OneKey, disse ao Cointelegraph que marketplaces como a Lazada hospedam numerosos vendedores independentes, dificultando que os clientes distingam lojas autorizadas de outras listagens.
Após os incidentes recentes, a OneKey removeu suas listagens de revendedores enquanto aguardava verificações mais rigorosas, afirmando que os fabricantes devem assumir a responsabilidade pela proteção dos clientes, em vez de depender exclusivamente dos compradores para identificar vendedores confiáveis.
As descobertas de Grand não se limitaram à Ledger. Em agosto de 2026, ele também alertou a Trezor sobre carteiras Trezor One e Model T adulteradas compradas de vendedores não autorizados no TikTok e no Facebook.
A Trezor disse à Cointelegraph que carteiras falsificadas ocasionalmente aparecem por meio de vendedores não autorizados, como havia alertado em 2022 sobre dispositivos modificados vendidos em marketplaces russos. A empresa disse que sua alegação recente de não haver evidências de dispositivos comprometidos se aplicava apenas a carteiras novas vendidas por revendedores autorizados.
Relacionado: Trezor reduz revendedores como “medida preventiva” em meio a relatos de adulteração da Ledger
Ainda assim, a Trezor disse que trata relatos envolvendo vendedores não autorizados como alertas iniciais e usa as descobertas de pesquisadores para aprimorar as verificações de segurança.
“O que muda o cenário é uma nova técnica ou um primeiro caso vindo por um canal autorizado”, disse a Trezor. “Qualquer um dos dois significa que o problema se aproximou dos compradores comuns, e é nesse momento que agiríamos mais rapidamente, inclusive alertando os clientes diretamente.”
Revista: Golpista perde US$ 4,8 milhões armazenados em Ledgers adulteradas: Asia Express